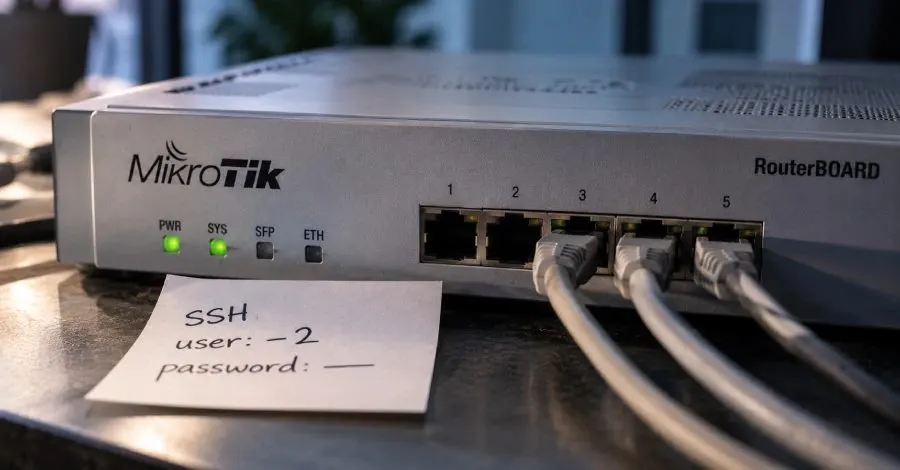
MikroTik yönlendirici kullanıcıları için tehlikeli bir güvenlik açığı ortaya çıktı. CERT Polska'nın MikroTrick olarak adlandırdığı bu zafiyet, iki ayrı SSH açığının bir araya gelmesiyle, internet üzerinden erişilebilen yönlendiricilere şifre veya SSH anahtarı olmadan tam yönetim kontrolü sağlıyor. Bu durum, kullanıcıların cihazlarını hızla güncellemesini gerektiriyor.
MikroTrick Zafiyeti Nedir?
MikroTrick, CVE-2026-67279 ve CVE-2026-86060 kodlu iki açığı birleştiriyor. İlk zafiyet, SSH oturumunun doğrulama aşamasında bir hata içeriyor. Eğer bir istemci, kimlik doğrulama aşamasında SSH anahtarını yeniden müzakere etmeye başlarsa, zayıf RouterOS, kimlik doğrulama onayını beklemeden doğrudan komut aşamasına geçiyor. Bu, saldırganların kimlik doğrulama olmadan belirli aşamalara ulaşmasını sağlıyor.
İkinci zafiyet ise, RouterOS'un giriş programının kullanıcı adı ve yetki seviyesini kontrol etmeden almasına olanak tanıyor. Saldırgan, kullanıcı adı olarak "-2" gönderdiğinde, sistem bu değeri bir program seçeneği olarak algılıyor ve tam yetkiyle bir konsol açıyor. Bu durum, saldırganların yönlendiricinin tam yönetim kontrolünü ele geçirmesine neden oluyor.
Saldırı İzleri ve Etkileri
Saldırının izleri, cihaz günlüklerinde belirgin bir şekilde görülüyor. Özellikle, "-2" kullanıcısı için başarısız giriş denemeleri günlüklerde yer alıyor. CERT Polska, bu tür izlerin MikroTik forumlarında 2 Eylül'de görüldüğünü ve bu tarihten önce zafiyetin istismar edildiğini belirtiyor. Bazı durumlarda, saldırganların cihazdan yapılandırma verilerini kopyaladığını gösteren raporlar da mevcut.
Yönlendirici yöneticileri için önemli olan, güncellemelerin yalnızca saldırıyı önlediği, ancak saldırganların yaptığı değişiklikleri ortadan kaldırmadığıdır. Güncellemeyi takiben, yöneticilerin /system/device-mode/print komutunu çalıştırarak cihazın durumunu kontrol etmeleri öneriliyor. Bu mekanizma, yalnızca belirli izleri tespit ediyor ve izlerin yokluğu, cihazın güvenli olduğunu kanıtlamıyor.
Ne Yapmalıyız?
Yöneticilerin, bilinmeyen kullanıcılar, beklenmedik dosyalar veya açıklanamayan aktiviteler için cihazlarını kontrol etmeleri gerekiyor. Eğer bu tür izler tespit edilirse, cihazın izole edilmesi, günlüklerinin ve yapılandırmasının korunması, fabrika ayarlarına döndürülmesi ve güvenilir bir yapılandırmadan yeniden inşa edilmesi öneriliyor. Tüm şifreler ve kimlik bilgileri değiştirilmelidir. Ayrıca, saldırıya uğramış bir cihazdan yedek alınmamalıdır.
MikroTik, varsayılan ev yapılandırmasının SSH'yi internete açmadığını belirtse de, güvenilmeyen ağlardan cihaz yöneten kullanıcılar daha yüksek risk altındadır. Bu nedenle, yöneticilerin güvenlik önlemlerini gözden geçirmeleri ve gerekli güncellemeleri yapmaları kritik önem taşımaktadır.
Sonuç olarak, MikroTrick zafiyeti, MikroTik yönlendirici kullanıcılarını tehdit eden ciddi bir güvenlik açığıdır. Kullanıcıların cihazlarını güncellemeleri ve güvenlik önlemlerini artırmaları, olası saldırılara karşı korunmalarına yardımcı olacaktır.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.