PHP programlama dilindeki iki kritik güvenlik açığı, dünya genelindeki internet güvenliği ve web yönetim ekiplerini harekete geçirdi. Çarşamba günü, PHP'nin geliştiricileri, saldırganların kurban sistemlerine uzaktan tehlikeli bir şekilde erişim sağlamasına olanak tanıyabilecek bu açıkları kapatmak amacıyla acil güvenlik güncellemeleri yayınladı.
PHP’nin Kritik Açıkları
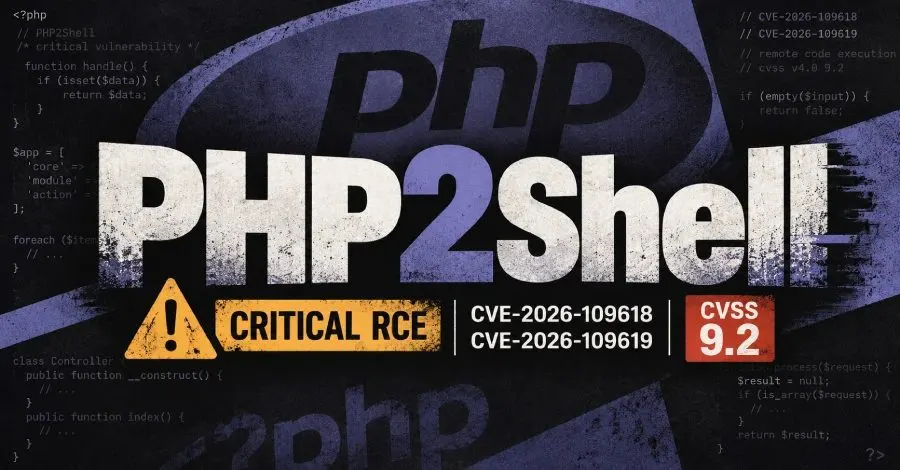
PHP Vakfı, CVE-2026-109618 ve CVE-2026-109619 kodlarına sahip iki kritik açığı detaylandırdı. Bu açıklar, Temmuz 2004’te piyasaya sürülen PHP 5 dahil olmak üzere, “web taleplerine hizmet eden tüm PHP kurulumlarını” etkiliyor. Ancak, yalnızca PHP 8.2 ve daha yeni sürümler destekleniyor ve güncellemeler alacak. PHP Vakfı, bazı PHP dağıtımları ve üçüncü taraf satıcıların hala eski sürümlere yönelik düzeltmeler ürettiğini belirtti. Bu durum, PHP gibi yaygın ve temel web katmanlarının unutulmuş ve güncellenmemiş bir şekilde internet altyapısında varlığını sürdürebileceği anlamına geliyor.
PHP Vakfı, “Tam bir çözüm yok, güncelleme tek güvenli seçimdir” diyerek uyarıda bulundu. Güvenlik uzmanları, güncellenmemiş sistemlerin göz ardı edilmesinin potansiyel olarak korkunç sonuçlar doğurabileceğini vurguluyor.
Saldırganların Hızlı Hareket Etme İhtimali
Bağımsız güvenlik danışmanı Lukasz Olejnik, PHP’nin 1990’larda geliştirilmesinden bu yana, web geliştirme için vazgeçilmez bir betik dili haline geldiğini ve internetin geniş kesimlerinde kullanıldığını belirtti.
Olejnik, PHP’nin yaygın kullanımını kritik altyapıya benzetiyor. “Etki muazzam,” diyor ve ekliyor: “Saldırganlar bu açıkları hızla istismar edebilir. En kötü senaryo, internetin büyük bir kısmını etkileyen solucan benzeri bir kötü amaçlı yazılım.”
Güvenlik ekipleri ve geliştiriciler için en büyük korku, kötü niyetli hackerların hızla bu açıkları kullanarak sistemlere sızması. Cloudflare, PHP Vakfı açıkları açıklamadan önce bile “erken saldırıların ortaya çıktığını” bildirdi.
Hızla Güncelleme İhtiyacı
Güncellenmiş PHP sürümleri piyasaya sürülmeden önce bazı organizasyonlar, tedbir amaçlı olarak web sitelerini çevrimdışı hale getirdi. Finlandiya hükümetine ait bir dizi site, Fransız hükümet web siteleri ve Rotterdam Limanı’nın web sitesi erişilemez hale geldi.
Olejnik, “Herkes hemen güncelleme yapmalı, istismar çok hızlı ve geniş ölçekli gerçekleşebilir,” diyor. Güvenlik şirketi Wiz, açıkları kısmen yapay zeka araçları kullanarak keşfettiklerini iddia etti.
Açıkların Sonuçları
Wiz’in araştırmasına göre, bu açıklar, kimlik doğrulaması yapılmamış saldırganların etkilenen sunucularda kod çalıştırmasına veya hassas işlem belleğini okumasına olanak tanıyor. Bu bellek, diğer taleplere veya sunucuya ait şifreler, kimlik doğrulama belirteçleri ve API anahtarları içerebilir.
PHP Vakfı, bu güvenlik açıklarının detaylarını ilk olarak 20 Ekim’de duyurdu. Açıkların, 10 üzerinden 9.2 gibi kritik bir puana sahip olduğu belirtildi.
Önlem Almak İçin Harekete Geçin
PHP Vakfı’nın erken uyarısı, bazı geliştiricilerin ve güvenlik ekiplerinin sistemlerini güncellemeye hazırlanmalarına yardımcı olmuş olabilir. Avrupa Birliği’nin Acil Bilgisayar Müdahale Ekibi (EU-CERT) ve Avustralya siber güvenlik ajansı, IT ekiplerinin sistemlerini mümkün olan en kısa sürede güncellemeye hazır olmaları gerektiğini belirtti.
Birçok güvenlik kurumu, PHP kullanan sistemlerin belirlenmesi ve internetle bağlantılı olanların izlenmesi gerektiğini vurguluyor. Ayrıca, PHP güncellemeleri yayınlandıkça uygulanmalı ve yazılım şirketlerinden gelen güncellemeler takip edilmelidir.
Sonuç olarak, PHP’deki bu kritik güvenlik açıkları, internetin altyapısını tehdit ediyor ve kullanıcıların derhal güncelleme yapması gerektiğini gösteriyor. Bu tür açıkların hızla istismar edilebilmesi, hem bireysel hem de kurumsal düzeyde ciddi riskler oluşturuyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.