GoAhead TLS Açıkları: İptal Edilen Sertifikalar ve Oturum Şifrelemesi Sorunları
GoAhead web sunucusundaki TLS açıkları, iptal edilen sertifikaların geçerli sayılmasına neden oluyor. Bu durum, kullanıcıların güv…
açıklar ile ilgili 36 haber. En yeni gelişmeler üstte listelenir.
GoAhead web sunucusundaki TLS açıkları, iptal edilen sertifikaların geçerli sayılmasına neden oluyor. Bu durum, kullanıcıların güv…
PHP'deki yeni güvenlik açıkları, internetin altyapısının ne kadar kırılgan olduğunu gözler önüne seriyor.
iPhone Duo, piyasaya sürülmesinin üzerinden birkaç saat geçmeden jailbreak edildi. Bu, kullanıcılar için yeni olanaklar sunuyor.
Linux çekirdeğindeki güvenlik açıkları, yanlışlıkla kamuya açık bir e-posta listesinde paylaşıldı. Kritik sorunlar henüz çözüme ka…
Cloudflare, PHP'deki kritik açıkların duyurulmasının ardından milyonlarca kötüye kullanım girişimi tespit etti.
PHP, uzaktan kod çalıştırmaya neden olabilecek iki kritik güvenlik açığını kapattı ve sunucu yöneticilerini uyardı.
OpenAI, ChatGPT Sol modeli ile PHP'deki önemli güvenlik açıklarını tespit etti ve çözüm sürecini başlattı.
21 Ekim'de dünya genelinde birçok internet sitesi PHP açığı nedeniyle kapandı. Yapay zeka bu kritik hatayı tespit etti.
PHP'deki güvenlik açıkları, güncellemelerden günler önce siber saldırganlar tarafından istismar edildi.
PHP programlama dilindeki kritik güvenlik açıkları, kamuya duyurulmadan önce istismar edilmeye çalışıldı. Saldırılar hızla yayıldı…
PHP, iki kritik uzaktan kod yürütme açığı için acil bir güvenlik güncellemesi yayınlayacak. Bu açıklar, CVSS ölçeğinde 9.2 olarak …
PHP yazılımında tespit edilen güvenlik açıkları nedeniyle Avrupa ve Kanada'daki bazı hükümet siteleri kapatıldı.
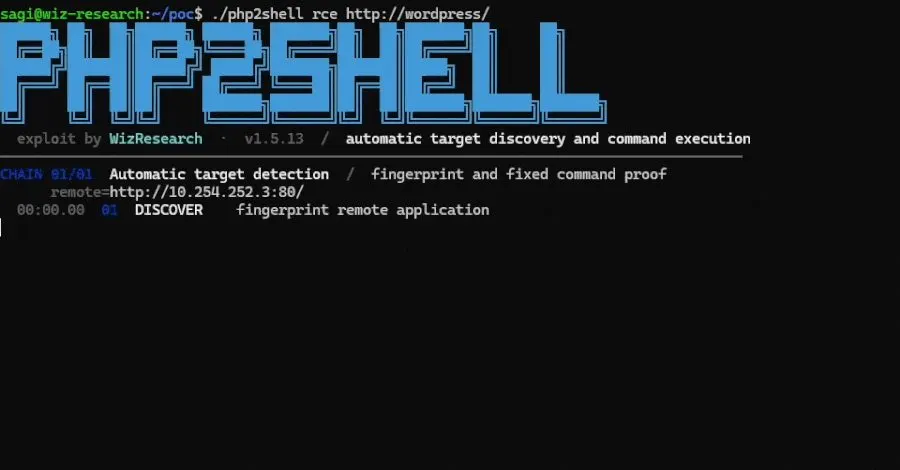
PHP güvenlik ekibi, PHP2Shell adı verilen iki kritik uzaktan kod yürütme açığını kapatmak için acil güncellemeler yayınladı.
PHP programlama dilindeki kritik güvenlik açıkları, dünya genelinde internet güvenliği ekiplerini alarma geçirdi.
PHP, web sunucularında yetkisiz kod çalıştırılmasına neden olan iki kritik açığı kapatmak için acil güncellemeler yayınladı.
PHP, kimlik doğrulaması yapılmamış saldırganların kod çalıştırmasına izin veren iki kritik güvenlik açığını düzeltti.
Avrupa'daki hükümet, hastane ve üniversite web siteleri, PHP'deki iki kritik güvenlik açığı nedeniyle kapatıldı.
PHP, iki kritik güvenlik açığı için acil güncellemelerin yarın yayınlanacağını açıkladı. Yöneticilerin hazırlıklı olması gerekiyor…
F5, NGINX web sunucusundaki kritik güvenlik açıklarını kapatmak için acil yamalar yayımladı. Saldırganlar bu açıkları kullanarak k…
Plex Media Server'deki Plex2Shell açıkları, kripto madencilik ve geri proxy yazılımları için kötüye kullanılıyor. Kullanıcıların g…
Drupal, uzaktan kod yürütme (RCE) açıklarını kapatarak yöneticileri güncellemeleri uygulamaya çağırdı.
Araştırmacılar, hedefli reklamlar aracılığıyla sıfır tıklama açıkları kullanılarak casus yazılım yüklendiğini tespit etti.
Next.js, uzaktan kod yürütme ve hizmet reddi açıklarını kapatan bir güvenlik güncellemesi yayınladı. Güncelleme, 16.4.1 ve 15.5.28…
MFA'nın yetersiz olduğu alanlar, saldırganlar için fırsat sunmaya devam ediyor. Bu durum, güvenlik stratejilerini gözden geçirmeyi…
Microsoft'un Ekim 2026 Yamanlama Günü'nde 1,411 güvenlik açığına güncelleme yapıldı, bunlar arasında 3 sıfır gün açığı da bulunuyo…
Warlock adlı siber tehdit aktörü, SharePoint açıklarını kullanarak güvenlik yazılımlarını devre dışı bırakıyor ve ransomwarenin da…
Warlock fidye yazılımı grubu, SharePoint açıklarını kullanarak su, telekom operatörleri ve devlet kurumlarını hedef aldı.
Epic, MyChart yazılımında tespit edilen güvenlik açıkları nedeniyle ürün geliştirme sürecini altı hafta durdurdu.
Dell, Container Storage Modules'deki kritik güvenlik açıklarını kapatan güncellemeler yayınladı. Bu açıklar, sistemlere yetkisiz e…
Anthropic'in GLM-5.3 yapay zeka modeli, siber güvenlik testlerinde bazı açıkları keşfetti. Bu durum, güvenlik önlemlerinin etkinli…
Microsoft'un raporuna göre, siber saldırganlar yapay zekadan daha hızlı yararlanarak güvenlik açıklarını keşfediyor.
DIVD, Zammad açık kaynak sisteminde iki sıfır gün açığının kullanılarak bir ağ ihlali gerçekleştirildiğini açıkladı.
CISA, WSO2 ve Adobe Commerce'deki kritik açıkların kötü niyetli saldırılarda kullanıldığını duyurdu.
Microsoft SharePoint ve MikroTik RouterOS'taki güvenlik açıkları, aktif istismar ediliyor. CISA, bu açıkları KEV kataloguna ekledi…
Google, Oracle PeopleSoft'taki ciddi bir güvenlik açığının yeniden istismar edildiğini duyurdu. Bu durum, birçok sektörü tehdit ed…
WordPress'teki CVE-2026-87902 güvenlik açığı, açıklanmasının ardından saldırganlar tarafından hızla hedef alınıyor.