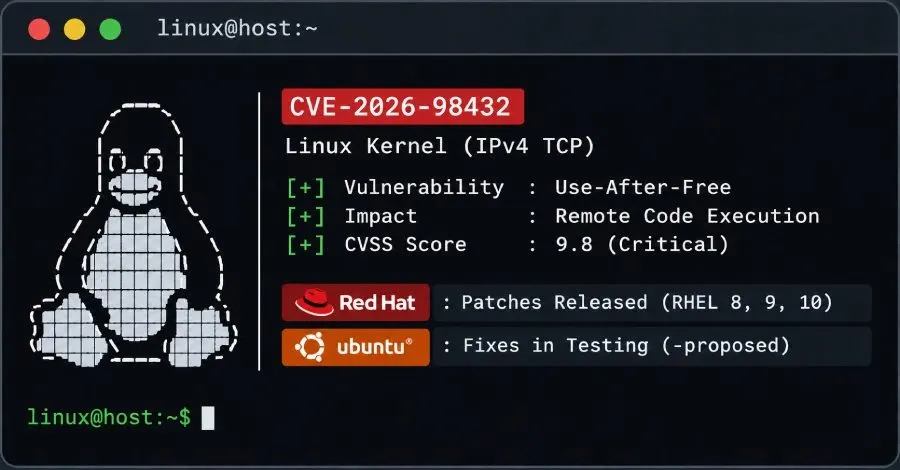
Red Hat, Linux kernel'inde yer alan ve uzaktan kod çalıştırma riski taşıyan 9.8 puanlık bir açığı düzeltmek için güncellemeler yayınladı. Bu açık, CVE-2026-98432 koduyla tanımlanıyor ve Red Hat Enterprise Linux 8, 9 ve 10 için düzeltici çekirdekler artık kullanılabilir durumda. Öte yandan, Ubuntu'nun en yeni uzun dönem destek sürümleri için düzeltmeler henüz test aşamasında ve resmi bir güncelleme tarihi verilmedi.
Açığın Etkileri ve Kritik Puanlama
Linux kernel'inin CVE ekibi, bu açığı CVSS ölçeğinde 10 üzerinden 9.8 olarak değerlendiriyor. İlk başta 5.9 olarak "Orta" seviyesinde puanlanan bu açık, Red Hat tarafından "Kritik" olarak yeniden sınıflandırıldı. Açığın, Linux 4.4 sürümünden bu yana mevcut olduğu ve yukarıdan gelen düzeltmenin Ekim ayında sağlandığı bildiriliyor.
Açık, bir sunucu IPv4 TCP bağlantısını kabul ettiğinde, gelen istekteki IP seçeneklerini yeni sokete kopyalamadan geçiriyor. Eğer istemci, bağlantı isteğini yeniden gönderirse ve başka bir işlem bu seçenekleri okumaya devam ederse, kernel daha önce serbest bırakılmış bir bellek alanını okuyabiliyor.
Red Hat ve Ubuntu Güncellemeleri
Red Hat, 1 Kasım'da RHSA-2026:93414 (RHEL 8), RHSA-2026:93412 (RHEL 9) ve RHSA-2026:93413 (RHEL 10) güncellemelerini yayınladı. Güncellemelerin ardından sistemin yeniden başlatılması gerektiği belirtildi.
Canonical ise 2 Kasım'da Ubuntu 22.04 LTS, 24.04 LTS ve 26.04 LTS için düzeltmelerin -proposed test kanalında bulunduğunu açıkladı. Bu kanaldaki paketler otomatik olarak yüklenmiyor ve yöneticilerin düzeltmeleri almak için -proposed seçeneğini etkinleştirmeleri gerekiyor.
Diğer Sürümler ve Güvenlik Önlemleri
Ubuntu'nun 20.04, 18.04 ve 16.04 sürümlerinin henüz bir düzeltmesi yok. Eski sürümler için ise Ubuntu Pro aracılığıyla Genişletilmiş Güvenlik Bakımı (ESM) gerekmektedir. Red Hat, 30 Ekim'de inbound IPv4 TCP paketlerini engelleyen bir nftables kuralı yayınladı. Ancak bu kural, açığın tam olarak istismarını önleyemiyor ve IPv4 seçeneklerine bağımlı iş yüklerini etkileyebilir.
Sonuç ve Öneriler
Birçok kaynak, bu açığın geçici olarak önlenmesi için Multipath TCP (MPTCP) kullanımının devre dışı bırakılmasını önermiştir. Ancak Canonical, bu açığın sadece IPv4 TCP yolunda olduğunu ve bu önerinin yeterli olmadığını belirtmektedir. Ubuntu Güvenlik Ekibi, güvenlik güncellemelerinin tek uygun önlem olduğunu vurguladı. Şu ana kadar, bu açığı kullanarak gerçekleştirilen bir saldırı bildirilmemiştir.
Sonuç olarak, Red Hat'in düzeltmeleri kritik bir öneme sahipken, Ubuntu kullanıcılarının güncellemelerin test aşamasında olduğunu göz önünde bulundurarak dikkatli olmaları gerekiyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.