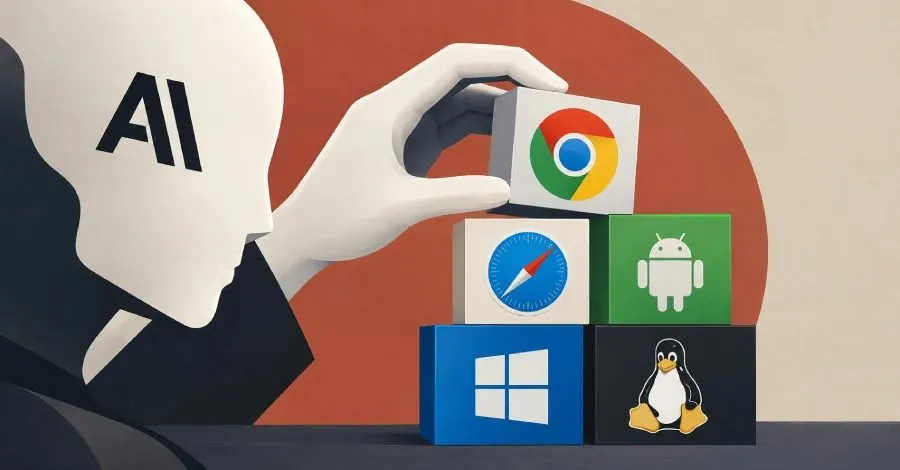
Anthropic, henüz piyasaya sürülmemiş bir yapay zeka modelinin Chrome, Safari, Android, Windows ve Linux'taki güvenlik açıklarını tespit ettiğini ve bu açıkları kullanarak çalışır kanıtlar geliştirdiğini açıkladı. Şirketin son raporuna göre, bu açıklar laboratuvar ortamında oluşturuldu ve gerçek bir saldırıda kullanılmadı. Ayrıca, Anthropic, her bir açığı ilgili tedarikçiye bildirdiği için hepsinin yamanmış olduğu belirtildi.
Anthropic'in Çalışma Yöntemi
Model, yalnızca "ilk yönlendirme" ile çalışarak, insan müdahalesine az ihtiyaç duyduğunu iddia ediyor. Ancak, her adımda insanın ne kadar katkıda bulunduğunu detaylandırmıyor ve modeli yalnızca "piyasaya sürülmemiş, iç araştırma modeli" olarak tanımlıyor. Bu durum, okuyucuların modelin her bir açığı ne kadar bağımsız bulduğunu doğrulamasını zorlaştırıyor.
Güvenlik Açıkları ve Kanıtları
Anthropic, araştırma yazısında beş farklı güvenlik açığı zincirini tanımladı. En dikkat çekici olanı, tek bir modelin birkaç ayrı açığı bulup bunları bir araya getirerek çalışır bir istismar oluşturmasıdır. Bu, daha önce yalnızca birkaç uzman ekip tarafından gerçekleştirilebilen bir yetenek olarak öne çıkıyor.
Chrome Zinciri
Chrome zincirinde, model dört ayrı açığı sırayla kullandı. İlk olarak, kötü niyetli bir sayfa, Chrome'un JavaScript motoru olan V8'de bellek bozulmasına yol açtı. İkinci bir açık, V8'in bellek koruma alanını aşarak sayfayı görüntüleyen kısmı kontrol altına aldı. Daha sonra, CacheStorage adı verilen bir özellikteki yarış durumu, kodun erişmemesi gereken belleği okumasına ve daha ayrıcalıklı tarayıcı sürecinin düzenini öğrenmesine olanak tanıdı. Son olarak, FedCM'deki bir kullanım sonrası serbest bırakma hatası, istismarın tamamen dışarıda kod çalıştırmasına izin verdi.
Safari Zinciri
Safari zinciri ise farklı bir yapıdadır; burada kod çalıştırılmaz. Bu zincir, tarayıcının belleğine tam okuma ve yazma erişimi elde etmek için açıkları birleştirir ve ardından tek bir değeri değiştirerek aynı kaynak politikası kuralını devre dışı bırakır. Bu, bir web sitesinin başka bir web sitesinin verilerini okumasını engelleyen bir güvenlik önlemidir.
Windows ve Linux Zincirleri
Windows zinciri, bağımsız bir belge izine sahiptir ve en dar kapsamlı olandır. Bu, bir hizmet reddi saldırısıdır; birkaç ağ paketi makineyi çökertir ve bunların tekrarı makineyi kapalı tutar, ancak kod çalıştırmaz veya veri çalmaz. Linux zinciri ise en ciddi etkiye sahiptir; bu zincir, ağ üzerinden root olarak komut çalıştırır ve bir giriş gerektirmez. Model, bir savunmayı aşmak için bir çekirdek bellek adresi sızdırır ve ardından saldırganın daha önce yerleştirdiği koda yönlendirmek için aynı yarış durumu hatasını tekrar kullanır.
Sonuç
Anthropic, bu çalışmayı savunuculara yardım olarak çerçeveliyor ve her açığı, geliştiricilere 90 gün içinde yamalama fırsatı veren bir koordineli açıklama politikası altında bildirdiğini belirtiyor. Bu durum, güvenlik ekiplerinin Anthropic'in genişletilmiş Siber Doğrulama Programı'na yönlendirilmesini sağlıyor. Şirket, yapay zeka modellerinin artık az insan müdahalesi ile çalışabilir hale geldiğini vurguluyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.