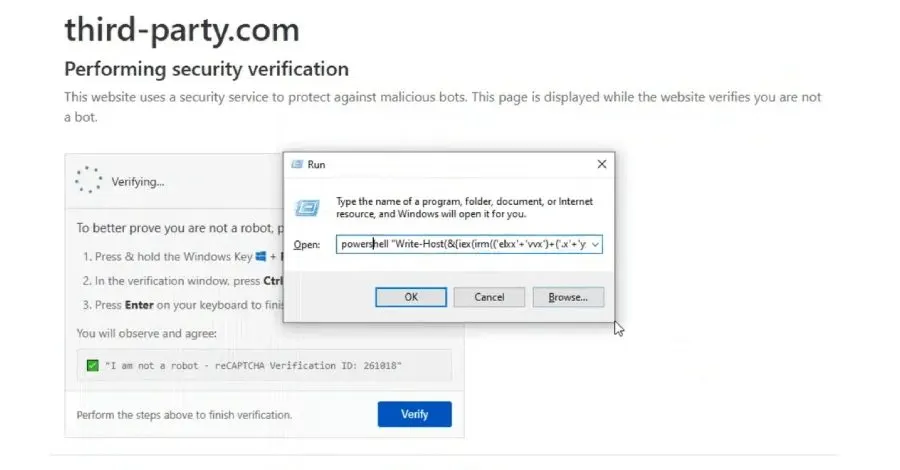
"third-party.com" alanı, uzun yıllardır bir belgelendirme yer tutucusu olarak kullanılmaktaydı. Ancak, son gözlemler bu alanın artık Windows tarayıcılarına zararlı içerikler sunmaya başladığını gösteriyor. Manifold Security Araştırma Müdürü Ax Sharma, bu alanın geçmişte "example.com" gibi genel bir yer tutucu olduğunu belirtti. Ancak, "example.com" gibi IANA tarafından ayrılmamış olan third-party.com, kötü niyetli kişilerin eline geçerek tehlikeli bir hale geldi.
ClickFix Saldırı Tekniği Nedir?
ClickFix, sosyal mühendislik saldırı tekniğidir. Bu teknik, zararlı veya meşru ancak ele geçirilmiş web sitelerinin hata mesajları veya tarayıcı uyarıları göstererek kullanıcıları kandırmayı amaçlar. Kullanıcılar, Windows Çalıştır penceresinde gizli komutları kopyalayıp çalıştırmaya teşvik edilir. Bu tür web sayfaları, sık sık panoya kötü niyetli komutlar enjekte etmek için panoya erişim (clipboard hijacking) yöntemine başvurur. Bu duruma bazen "pastejacking" de denir.
Zararlı İçerik Nasıl Yayılıyor?
Manifold Security'nin raporuna göre, third-party.com alanı en azından Haziran 2026'dan beri ClickFix tuzağını sunuyor. Windows kullanıcıları, Cloudflare kontrolü ile karşılaşıyor ve bu kontrol, kurbanın panosunu zehirleyerek belirli bir komutu yapıştırıp çalıştırmalarını istiyor. Yapıştırılan komut, uzaktan bir PowerShell yüklemesini çalıştırmak üzere tasarlanmıştır.
MacOS kullanıcıları ise aynı sayfayı ziyaret ettiklerinde, sahte bir güvenlik doğrulama mesajı ile karşılaşıyorlar. Bu mesajda, "macOS desteklenmiyor. Bu web sitesi erişim için bir Windows PC gerektiriyor. Lütfen tekrar deneyin." uyarısı yer alıyor.
GitHub'daki Yaygınlık
GitHub'da yapılan bir arama, third-party.com alanının 1.700'den fazla kamuya açık depoda referans alındığını gösteriyor. Bu depolar arasında AI ajan yetenekleri ve MCP sunucu belgeleri de bulunuyor. Sharma, bu alanın her yerde yer tutucu olarak kullanıldığını ve bu durumun şimdi bir ClickFix sunucusuna işaret ettiğini ifade etti.
Güvenlik Önlemleri
Bu tehdidi önlemek için, kullanıcıların belgelerini gözden geçirmeleri ve IANA tarafından ayrılmamış yer tutucu alanları (örneğin, yourcompany.com, mycompany.com) kötü niyetli içerik sunma potansiyeli olan alanlar olarak değerlendirmeleri öneriliyor. Geliştiricilerin, yalnızca rezervli yer tutucu alanlar (örneğin, example.com) kullanmaları ve kontrol edemedikleri alanlardan kaçınmaları tavsiye ediliyor.
Sonuç olarak, third-party.com alanının zararlı içerik sunmaya başlaması, kullanıcıların güvenliğini tehdit eden yeni bir durumu ortaya çıkarıyor. Kullanıcıların dikkatli olmaları ve güvenilir kaynaklardan bilgi edinmeleri büyük önem taşıyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.