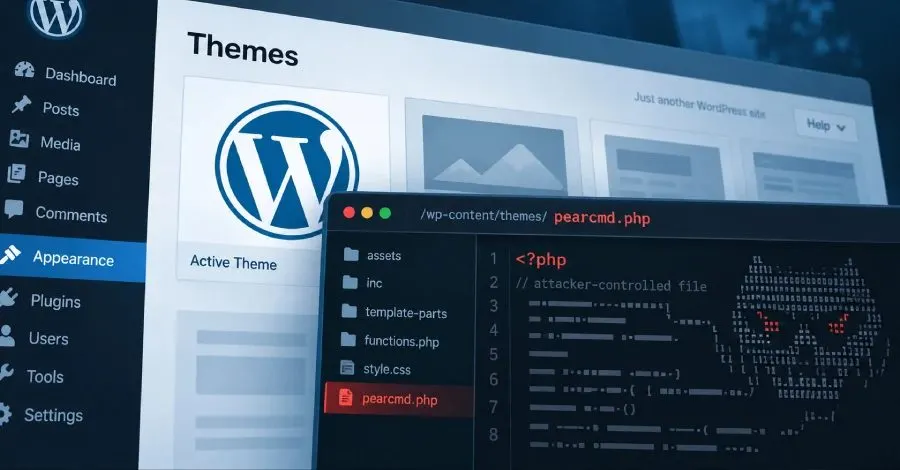
WordPress, CVE-2026-87902 kodlu kritik bir güvenlik açığının, kamuya duyurulmasının ardından sadece birkaç saat içinde kötüye kullanılmaya başlandığını bildirdi. Bu güvenlik açığı, kimlik doğrulaması yapılmamış bir saldırganın uzaktan kod çalıştırmasına (RCE) olanak tanıyabiliyor.
CVE-2026-87902 Güvenlik Açığı Nedir?
CVE-2026-87902 güvenlik açığı, WordPress kullanıcılarının dikkat etmesi gereken ciddi bir tehdit oluşturuyor. Açıklanan bilgilere göre, bu açık, aktif tema dizinlerinin dışında bulunan okunabilir bir .php dosyasının uzaktan çalıştırılmasına olanak tanıyor. WordPress, yaptığı açıklamada, "Kimlik doğrulaması yapılmamış bir saldırgan, get_page_template() işlevini kullanarak belirtilen bir yerel .php dosyasını dahil edebilir," ifadelerini kullandı.
Başarılı Kötüye Kullanım İçin Gereken Şartlar
Bu güvenlik açığının kötüye kullanılabilmesi için iki ön koşulun sağlanması gerekiyor:
- Aktif çocuk veya ana temanın adı "page-" ile başlayan bir üst düzey dizin içermesi.
- Seçilen yerel .php dosyasının sunucuda mevcut ve web sunucusu hesabı tarafından okunabilir olması.
Örneğin, /usr/local/lib/php/pearcmd.php dosyası gibi.
Saldırı Denemeleri ve Kaydedilen Veriler
Previdian isimli bir güvenlik şirketi, CVE-2026-87902 güvenlik açığına yönelik saldırı denemelerinin kendi honeypot ağlarında gözlemlendiğini bildirdi. Bu saldırıların çoğunun, ABD'nin New Jersey eyaletinde bulunan bir IP adresinden geldiği belirtiliyor. Telemetry verilerine göre, 23 Eylül 2026 tarihinden itibaren toplamda 68 kötüye kullanım denemesi kaydedildi. Bu saldırıların bazıları ise Endonezya merkezli IP adreslerinden geldi.
WordPress Kullanıcıları İçin Tavsiyeler
WordPress güvenlik şirketi Patchstack, kötü niyetli isteklerin masum çekirdek dosyalarına yönelik keşiflerden aktif kötüye kullanıma geçiş yaptığını belirtti. Saldırganların, "pearcmd.php" dosyasını kullanarak disk üzerine PHP dosyaları yazdıkları tespit edildi. Web sitesi yöneticilerine, mümkün olan en kısa sürede WordPress'in 7.1.2 sürümüne (veya 7.0.6, 6.9.9, 6.8.10 sürümlerine) geçmeleri ve kötü niyetli etkinlik belirtileri için denetim yapmaları tavsiye ediliyor.
Sonuç
CVE-2026-87902 güvenlik açığı, WordPress kullanıcıları için ciddi bir tehdit oluşturuyor. Hızla yayılan bu tür saldırılara karşı güncellemelerin yapılması ve sistemlerin denetlenmesi büyük önem taşıyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.