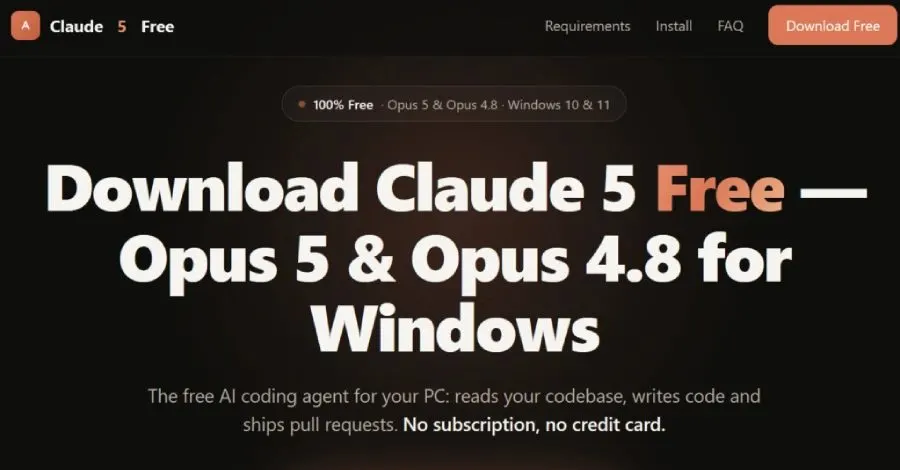
Son zamanlarda, tehdit aktörleri, yapay zeka (AI) masaüstü uygulamaları olarak tanıtılan sahte yazılımlar aracılığıyla kötü amaçlı yükleyiciler ve kripto para madencileri dağıtıyor. Bu kampanya, Yoba adıyla biliniyor ve Anthropic Claude ile OpenAI ChatGPT gibi popüler uygulamaların taklitleri üzerinden gerçekleştiriliyor.
Sahte GitHub Projeleri ile Dağıtım
Yoba kampanyası, GPT-5.6 Sol, GPT-6 Astra ve Claude Opus gibi sahte masaüstü uygulamaları iddia eden GitHub projeleri oluşturarak kötü amaçlı yazılımlar dağıtıyor. Bu projeler, YobaLoader adındaki bir zararlı yazılım ailesini içermekte. Check Point Research’e göre, zararlı yazılım, OpenAI ve Anthropic tarafından imzalanmış meşru dosyaların yanına yerleştiriliyor. Bu yöntem, DLL sideloading olarak biliniyor ve güvenlik korumalarını aşmak için sıkça kullanılıyor.
Projelerin Güvenilirliği Artırılıyor
Saldırganlar, projelerin güvenilirliğini artırmak amacıyla GitHub.io sayfaları oluşturarak yazılımların yeteneklerini tanıtıyor. Bu projelerin popülaritesi, sahte ağlar gibi manipülasyon teknikleriyle artırılmıyor; ancak SEO zehirleme taktikleri kullanılarak Google arama sonuçlarında üst sıralara çıkmaları sağlanıyor.
Kötü Amaçlı Yazılımın Yapısı
Bu sahte projelerde, meşru bir OpenAI Codex veya Claude yürütülebilir dosyası olan Setup.exe ve kötü amaçlı bir DLL olan winmm.dll bulunuyor. YobaDropper adı verilen bu DLL, yalnızca belirli koşullar altında çalıştırılabiliyor ve kendi kendine çalıştırıldığında başarısız oluyor. Ayrıca, saldırganlar, belirli ülkelerin klavye düzenlerini kullanan makineleri atlayarak analizden kaçınmaya çalışıyor.
Komut ve Kontrol Trafiği
YobaLoader, YobaDropper ile benzer anti-sandbox teknikleri kullanarak, yalnızca belirli bir yürütücü dosyası tarafından çalıştırılmasını sağlıyor. Bu yükleyici, Telegram kanallarından bir görüntü indiriyor ve ardından bir alan adı oluşturmak için bir dizi kelime listesi kullanıyor. Bu süreç, komut ve kontrol trafiğini gizlemek için tasarlanmış.
Kullanıcıların Dikkatli Olması Gerekiyor
Yoba kampanyası, kullanıcıların güvenilir platformlar aracılığıyla nasıl kötü amaçlı yazılımlarla karşılaşabileceğini gösteriyor. Meşhur yazılım isimleriyle paketlenmiş zararlı yazılımlar, kullanıcıların veya temel güvenlik kontrollerinin dosyaları hemen şüpheli olarak işaretlemesini zorlaştırıyor. Bu nedenle, kullanıcıların dikkatli olmaları ve yalnızca güvenilir kaynaklardan yazılım indirmeleri önem taşıyor.
Sonuç olarak, Yoba kampanyası, yapay zeka araçlarına olan ilginin kötüye kullanılarak zararlı yazılımların dağıtılması için bir fırsat sunduğunu gösteriyor. Kullanıcıların bu tür sahte uygulamalara karşı dikkatli olmaları ve güvenilir kaynaklardan yazılım temin etmeleri büyük önem taşıyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.