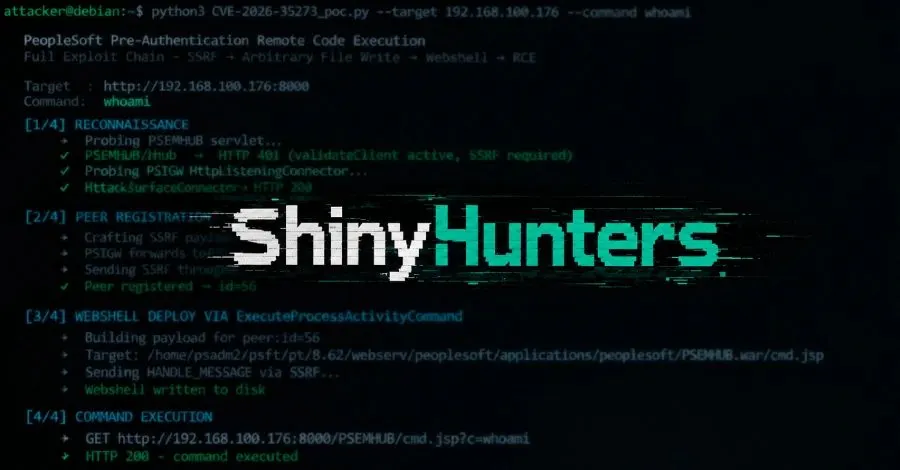
Oracle PeopleSoft'taki kritik bir güvenlik açığı, ShinyHunters tarafından Mayıs ayından beri istismar ediliyordu. Ancak bu açık, tek bir hata değil, üç ayrı hatanın bir zincir oluşturmasıyla meydana gelmiş durumda. Araştırmacılar, bu durumu bu hafta açıkladı.
Oracle, bu üç hatayı tek bir kimlik numarası altında, CVE-2026-35273, Haziran ayında düzeltti. Açığın temel nedeni, PeopleSoft'un kendi döngü geri adresine güvenmesi nedeniyle, sunucu tarafı istek sahtekarlığı (SSRF) olarak tanımlanıyor. Bu durum, kullanıcı girişi olmadan uzaktan kod çalıştırma imkanı sunuyor.
Hatanın Detayları
Zero Day Initiative (ZDI) tarafından yapılan analizde, bu hatanın iki farklı PeopleSoft bileşeninde üç ayrı güvenlik açığı içerdiği belirtiliyor. ZDI, Oracle ile birlikte her birine ayrı bir CVE numarası atamak için çalışıyor. Ancak bu hafta itibarıyla, Haziran'daki tek kimlik numarası kayıtlarda hala tek başına bulunuyor.
CVE-2026-35273, PeopleSoft Enterprise PeopleTools'un 8.61 ve 8.62 sürümlerini etkiliyor. Bu açık, 9.8'lik bir CVSS puanına sahip ve kimliği doğrulanmamış bir saldırganın sunucuyu ağ üzerinden ele geçirmesine olanak tanıyor. Oracle, bu açığı 10 Haziran'da bir güvenlik uyarısı ile düzeltti. Ayrıca, bu açık CISA'nın Bilinen İstismar Edilen Güvenlik Açıkları kataloğunda yer alıyor.
Saldırıların Yayılması
Saldırganlar, Oracle'ın bu açığı düzelten güncellemesi uygulanmadan önce bu açığı kullanmaya başlamışlardı. Mandiant ve Google Tehdit İstihbarat Grubu (GTIG), bu açığın ShinyHunters olarak bilinen gruptan kaynaklanan bir kampanya tarafından istismar edildiğini belirtmektedir. Bu istismar, 27 Mayıs ile 9 Haziran tarihleri arasında, çoğunlukla üniversiteler üzerinde yoğunlaşmıştır. Bu nedenle, bu dönem boyunca açık bir sıfır-gün açığı olarak kalmıştır.
Eylül ayında yapılan bir takipte, Mandiant, bu açığın eğitim alanından teknoloji, IT hizmetleri, sağlık, tarım, ulaşım ve hükümet gibi alanlara yayılan daha büyük bir dalga halinde istismar edildiğini bildirdi. Bu durum, dünya genelinde birçok sistemi etkilemiştir.
Açığın Çalışma Mekanizması
ZDI'nin analizine göre, bu tek yamanın kapattığı açıklar arasında, iki ayrı PeopleSoft bileşeni yer alıyor ve her biri ayrı web uygulamaları olarak çalışıyor. Integration Gateway (PSIGW) dış sistemlerle mesaj alışverişi yaparken, Environment Management Hub (PSEMHUB) yalnızca güvenilir ana bilgisayarlara yanıt vermesi gereken bir iç yönetim arayüzüdür.
İlk açık, PSIGW'deki SSRF'dir. Bir saldırgan, dinleyici konektörüne bir istek gönderir ve hem yönlendirdiği adresi hem de gönderdiği yükü kontrol edebilir. ZDI, yönlendirici hedefin geçerli bir hedef olup olmadığını kontrol etmediğini belirtmektedir. Bu durum, sınırlı bir etki yaratır, ancak neye ulaşabileceğini göz önünde bulundurmak önemlidir.
PSEMHUB, güvenilir olup olmadığını kontrol etmek için istek sahibini allowedhosts.properties adlı bir dosyadaki liste ile karşılaştırır. Bu dosya, yerel döngü geri adresi olan 127.0.0.1'i zaten listeye dahil eder. Dolayısıyla, bir saldırgan SSRF'yi 127.0.0.1'e yönlendirirse, istek makineden geliyormuş gibi görünür ve güven kontrolü geçer. Oracle'ın kapatmayı amaçladığı iç arayüze artık dışarıdan erişim sağlanabilir.
Çözüm ve Öneriler
Oracle ve Mandiant, bu güvenlik açığını düzeltmek için yamanın uygulanmasını ve CVE-2026-35273 için güvenlik uyarısı düzeltmesinin yüklenmesini öneriyor. Mandiant, yol tabanlı WAF engellemesinin yamanın yerini tutmadığını vurguluyor.
Eğer henüz yamayı uygulayamıyorsanız, çoklu sunucu yapılandırmalarında Environment Management Hub hizmetini devre dışı bırakmayı veya tek sunucu yapılandırmalarında PSEMHUB uygulamasını kaldırmayı öneriyor. Bu yönetim uç noktalarının kısıtlanması, normal kullanıcı oturumlarını etkilemez.
Eğer zaten etkilenmiş olabileceğinizi düşünüyorsanız, Mandiant, web shell içeren herhangi bir ana bilgisayarı tehlikeye girmiş olarak değerlendirmenizi, kanıtları korumanızı ve PeopleSoft katmanından ulaşılabilir tüm kimlik bilgilerini değiştirmeyi öneriyor. ShinyHunters, veri çalıyor ve ardından ödeme talep ediyor, bu nedenle etkilenen kuruluşların zorbalığa hazırlıklı olmaları önemlidir.
Sonuç olarak, kaynaklar, yamayı uygulamanın saldırganın zaten kazandığı erişimi kaldırıp kaldırmayacağı konusunda kesin bir bilgi vermiyor. Oracle'ın uyarısı bu durumu ele almıyor ve Mandiant'ın kimlik bilgilerini değiştirme ve web shell'leri arama önerisi, bunun gerçekleşmediğini varsayıyor. Yamayı uygulamak, kapıyı kapatır; ancak zaten içeride olan birini dışarı atmaz.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.