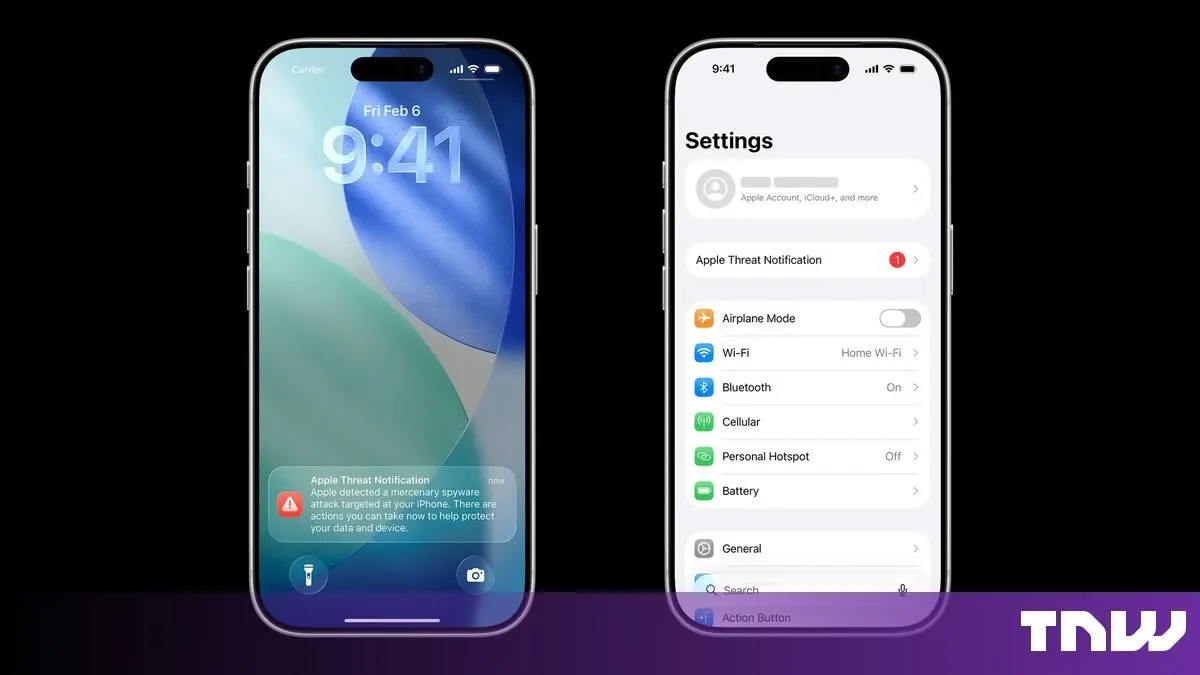
Almanya'nın siber güvenlik ajansı, Apple tarafından gönderilen casus yazılım uyarılarını alan milletvekillerine, iPhone'larının tehlikeye girmiş olabileceğini bildirdi. 29 Ekim'den bu yana birçok Bundestag üyesi ve kamu figürü bu uyarıları aldı. Federal Bilgi Güvenliği Ofisi (BSI) bu durumu resmi web sitesinde duyurdu.
Apple, bu uyarılarda, ticari olarak üretilmiş bir casus yazılımın kullanıldığı bir saldırı tespit ettiğini belirtiyor. BSI, bu yazılımın genellikle devlet aktörleri tarafından belirli bireylere karşı kullanıldığını ifade ediyor.
BSI, saldırganların telefonlara sızıp sızmadığını veya sadece deneme yapıp yapmadığını bilmediğini açıkladı. 30 Ekim'de Bundestag üyelerine tehdit hakkında bilgi verdi ve etkilenenlerin doğrudan iletişime geçmesini istedi.
"Uyarı mesajı alanlar, cihazlarının tehlikeye girmiş olabileceğini varsaymalıdır," diyen BSI, bu konudaki ciddiyetini vurguladı.
Eğer birisi adli bir analiz planlamıyorsa, BSI, telefonun yazılımını hemen güncellemeyi öneriyor. Ayrıca Apple'ın Kilit Modu'nu açmayı ve yeni bir cihazda bile bu modu açık tutmayı tavsiye ediyor. Kilit Modu, yeni saldırıları zorlaştırıyor fakat mevcut bir enfeksiyonu ortadan kaldırmıyor.
Yüksek risk değerlendiren kullanıcıların yeni bir telefon almayı düşünmeleri gerektiğini belirten BSI, ayrıca kullanılan her hesap için sıfırlama ve telefon numarasını değiştirme önerisinde bulundu. Güvenlik önlemleri olarak yeni bir şifre, iki aşamalı kimlik doğrulama ve Signal ile WhatsApp için yeni PIN'ler öneriliyor.
Bu tür bir casus yazılım, bir telefona girdiğinde, mesajları okuyabiliyor ve hatta kamera ile mikrofonu açabiliyor. Bilinen vakalarda, bu yazılım "sıfır tıklama" saldırıları ile kurbanın herhangi bir eylemde bulunmasına gerek kalmadan cihazlara sızabiliyor. Citizen Lab, Ekim ayında bir İsrailli reklam şirketinin çevrimiçi reklamlar aracılığıyla Candiru casus yazılımını yaydığını bildirmişti.
Apple, bu tür uyarıları 2021'den bu yana yılda birkaç kez gönderiyor ve bu uyarılar 150'den fazla ülkedeki kullanıcılara ulaşıyor. Yüksek güvenilirlikte uyarılar olarak adlandırılan bu bildirimler, saldırganların veya bölgelerin adını vermiyor.
Tehdit araştırmacısı Costin Raiu, 30 Ekim'de yaptığı paylaşımda, bu yeni uyarıların Apple'ın Ağustos ayında gönderdiği uyarılardan ayrı olduğunu ve yeni saldırılarla bağlantılı olduğunu belirtti. Raiu, birçok kurbanın bildirimlerini kontrol ettiğini ve henüz bir tehlike belirtisi görmediğini ifade etti.
Almanya'da, federal polis de Pegasus casus yazılımını satın aldı. 2021 yılında hükümet, federal polis ofisinin bir versiyonunu satın aldığını bildirmişti. Casus yazılım, daha önce Avrupa'daki politikacılara da ulaşmıştı. Temmuz ayında, casus yazılım istismarını araştıran bir AB milletvekili, Pegasus ile saldırıya uğradığını açıklamıştı. Yunanistan'da ise Predator casus yazılımının mağdurları, üreticisine 8 milyon Euro tazminat davası açmış durumda.
Sonuç olarak, Apple'ın casus yazılım uyarıları, hem güvenlik açısından hem de basın özgürlüğü açısından ciddi endişeleri gündeme getiriyor. Bu tür yazılımların gazetecileri hedef alması, basın kaynaklarının gizliliği üzerinde büyük bir tehdit oluşturuyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.