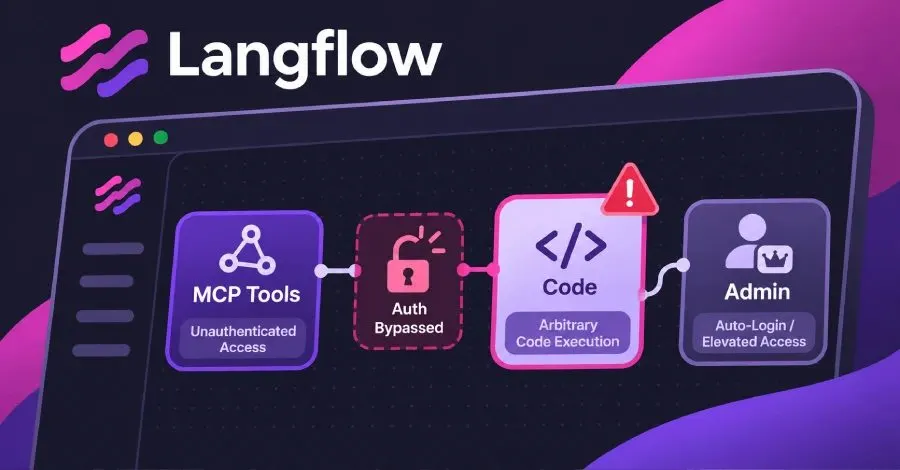
Langflow, yapay zeka ajanları ve iş akışları oluşturmak için kullanılan açık kaynaklı bir araçtır. Ancak, IBM’in yaptığı açıklamaya göre, Langflow'daki iki kritik güvenlik açığı, kimlik doğrulaması olmayan uzaktan bir saldırganın bu araç üzerinden sunucularda kod çalıştırmasına izin verebilir. Bu açıklar, Langflow'un 1.0.0'dan 1.12.8'e kadar olan tüm sürümlerinde mevcuttur ve tek çözüm, 1.13.0 sürümüne güncellemektir.
Langflow Açıklarının Detayları
IBM’in 28 Ekim’de yayımladığı güvenlik bülteninde belirtilen dört açık arasında, "kimlik doğrulaması yapılmamış uzaktan kod yürütme" açığı dikkat çekmektedir. Bu açık, Model Context Protocol (MCP) aracılığıyla Langflow'un akışlarını, MCP'yi destekleyen yapay zeka uygulamalarına araç olarak sunabilmesi nedeniyle oluşmaktadır.
Bir diğer açık ise, Metasploit Framework’te CVE-2026-93680 olarak belirtilmiştir. Bu açık, bir Langflow sunucusunun MCP uç noktasına kimlik bilgisi olmadan bağlanarak oturum açılmasını sağlamaktadır. Ancak, bu modül sunucuda kod veya komut çalıştırmamaktadır.
Otomatik Giriş Sorunu
Langflow'da otomatik giriş özelliği etkin olduğunda, kullanıcılar giriş yapmadan süper kullanıcı olarak oturum açılmaktadır. Langflow 1.12.8 sürümünde varsayılan olarak etkin olan LANGFLOW_AUTO_LOGIN ayarı, kimlik doğrulamasını atlayarak yalnızca geliştirme ortamlarında kullanılmalıdır. IBM, otomatik girişin kapalı olduğu sunucuların bu açıktan etkilenip etkilenmediğini belirtmemektedir.
Langflow 1.13.0 sürümü 22 Ekim’de piyasaya sürüldü. Bu sürüm, otomatik giriş özelliğini varsayılan olarak kapatmaktadır. Kullanıcıların güncelleme yapmadan önce veri tabanını ve yüklenmiş dosyaları yedeklemesi gerekmektedir. Güncelleme işlemi için şu adımlar izlenmelidir:
- Python paketini güncellemek için
pip install --upgrade "langflow==1.13.0"komutunu kullanın. - Docker kullanıyorsanız, langflowai/langflow:1.13.0 imajına geçiş yapın ve dağıtımın kalıcı verilerini koruyun.
Eğer güncelleme sonrası oturum açamazsanız, Langflow’un dökümantasyonunda belirtilen kurtarma adımlarını takip edin. Langflow’un belgeleri, erişimi geri kazanmak için uygulamanın silinmesini veya yeniden yüklenmesini önermektedir, çünkü bu işlem akışlarınızı kalıcı olarak kaybetmenize yol açabilir.
Ek Güvenlik Açıkları
29 Ekim’de IBM, Langflow ile ilgili 29 başka açığı da yayımladı ve bu açıklar için 1.12.4 ve 1.12.5 sürümlerini düzeltme olarak belirtti. Bu açıklar arasında, kimlik doğrulaması olmayan bir saldırganın kod çalıştırmasına izin verebilecek CVE-2026-104339 da bulunmaktadır ve bu açık, 9.8 olarak derecelendirilmektedir. 33 kayıttan hiçbiri, bu dört açık dahil olmak üzere, 1.13.0 sürümünü etkileyen bir açık olarak listelememektedir.
Sonuç olarak, Langflow kullanıcılarının bu güvenlik açıklarından etkilenmemek için en kısa sürede 1.13.0 sürümüne güncellemeleri önerilmektedir. Güncellemelerin yapılmaması, potansiyel saldırılara karşı savunmasız kalma riskini artırmaktadır.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.