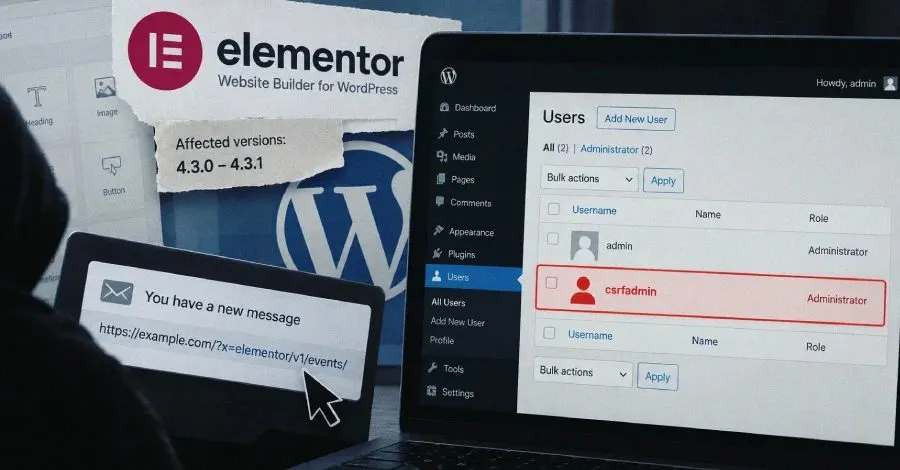
Elementor, WordPress kullanıcıları arasında oldukça popüler bir web sitesi oluşturucu eklentisidir. Ancak, son günlerde ortaya çıkan bir güvenlik açığı, bu eklentinin 4.3.0 ve 4.3.1 sürümlerini kullanan siteleri tehdit ediyor. Söz konusu açık, kimlik doğrulaması gerektirmeyen bir saldırganın, kötü niyetli bir bağlantıya tıklayan bir WordPress kullanıcısının hesabını kullanarak sahte yönetici hesapları oluşturmasına olanak tanıyor.
CSRF Açığı ve Etkileri
Bu güvenlik açığı, Cross-Site Request Forgery (CSRF) olarak bilinir ve CVSS puanı 10 üzerinden 8.8 olarak değerlendirilmiştir. Elementor, dünya genelinde 10 milyondan fazla WordPress sitesinde aktif olarak kullanılmaktadır ve bu iki sürüm sadece 2 milyondan fazla siteye kurulmuştur. Bu durum, potansiyel olarak büyük bir tehdit oluşturuyor.
Saldırı Nasıl Gerçekleşiyor?
Güvenlik araştırma şirketi Patchstack, açıkla ilgili yaptığı açıklamada, "Bir bağlantı, oturum açmış bir WordPress kullanıcısı tarafından açıldığında, kullanıcının hesabının izin verdiği herhangi bir REST API eylemini gerçekleştirmesine neden oluyor" dedi. Bu durum, bir yönetici bağlantıyı tıkladığında, saldırgan için ikinci bir yönetici hesabı oluşturulmasına yol açıyor.
Korunma Yöntemleri
Saldırının gerçekleşmesi için herhangi bir ön koşul bulunmamaktadır; JavaScript, gönderilen bir form veya tehdit aktörünün kontrolündeki bir web sayfası gerektirmez. Bağlantı, e-posta, sohbet mesajı veya yorum gibi basit bir bağlantı etiketi bile olabilir. Bu nedenle, kullanıcıların dikkatli olması ve güvensiz bağlantılara tıklamaktan kaçınması önemlidir.
Güncelleme Önerisi
Bu güvenlik açığı, 4.3.2 sürümü ile giderilmiştir. Kullanıcıların, olası tehditleri önlemek için en kısa sürede güncellemelerini yapmaları önerilmektedir. Ayrıca, güvenlik araştırmacısı "Saggre" bu açığı keşfettiği ve bildirdiği için teşekkür edilmiştir.
Sonuç
Elementor eklentisindeki bu güvenlik açığı, kullanıcıların ve sitelerin güvenliğini tehlikeye atmaktadır. Kullanıcıların, en son güncellemeleri uygulayarak bu tür tehditlere karşı kendilerini korumaları büyük önem taşımaktadır.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.