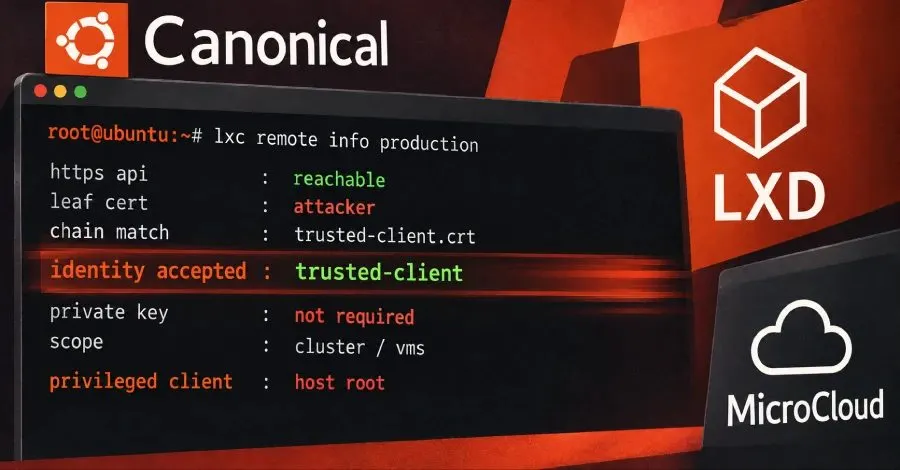
Canonical tarafından geliştirilen LXD ve MicroCloud yazılımlarındaki kritik bir güvenlik açığı, saldırganların güvenilir bir istemci gibi oturum açmasına olanak tanıyor. Bu açık, saldırganların istemcinin özel anahtarına sahip olmadan, yalnızca istemcinin genel sertifikasını kullanarak, HTTPS API'sine erişim sağlamasıyla gerçekleşiyor. Bu durum, saldırganın istemci olarak hareket etmesine ve sanal makineler dahil olmak üzere kümeye erişmesine neden olabiliyor.
Güvenlik Açığının Detayları
Açık, CVE-2026-112816 kodu ile takip ediliyor ve maksimum 10.0 CVSS puanına sahip. Canonical, bu açığı gidermek için LXD ve MicroCloud'un güncellenmiş sürümlerini yayımladı. LXD ve MicroCloud, istemcilerin karşılıklı TLS protokolü üzerinden API'lerine erişmesine olanak tanıyor. Bu yapı, istemcinin kimliğini kanıtlamak için bir sertifika sunmasını gerektiriyor.
Açığın kaynağı, sunucunun istemcinin sertifikasını nasıl kontrol ettiğinde yatıyor. Sunucu, istemcinin gönderdiği her sertifikayı güvenli sertifika deposu ile karşılaştırıyor. Ancak, TLS bağlantısı yalnızca istemcinin zincirdeki ilk sertifikanın (leaf) özel anahtarına sahip olduğunu kanıtlıyor. Zincirin geri kalanı, istemcinin eklediği sertifikalardan oluşuyor. Bu durum, saldırganların güvenilir bir istemcinin genel sertifikasını alıp kendi sertifikaları ile birleştirerek sunucu tarafından kabul edilmelerine olanak tanıyor.
Hangi Versiyonlar Etkilendi?
Canonical, LXD'nin 4.0.14, 5.0.10, 5.21.8 ve 6.9 sürümlerinin bu güvenlik açığından etkilendiğini belirtti. Incus projesi, LXD'nin bir topluluk çatallaması olarak bu açığı bildirdi ve Canonical, açığın LXD'yi de etkilediğini doğruladı. Incus, bu açığı 7.6.0 sürümünde düzeltti. Ubuntu'nun kendi arşiv paketleri ise bu açıktan etkilenmedi veya gönderilmedi.
Nasıl Güncellenir?
Kullanıcıların, LXD ve MicroCloud'u güncellenmiş sürümlerine yükseltmeleri öneriliyor. Snap kurulumunda, terminalde sudo snap refresh lxd ve sudo snap refresh microcloud komutları ile güncellemeler yapılabilir. Canonical, düzeltmelerin hala aday kanaldan kararlı sürüme geçiş yaptığını ve güncelleme sonrasında mevcut sürümü kontrol etmelerini tavsiye ediyor.
Açığın istismar edildiğine dair kamuya açık bir kanıt bulunmamakta. CISA'nın 30 Ekim tarihli değerlendirmesi, açığın henüz kullanılmadığını ve bilinen istismarlar listesinde yer almadığını belirtiyor. Bu nedenle, kullanıcıların ağ erişimini sınırlayarak riski azaltmaları öneriliyor. Incus kullanıcılarının ise 7.6.0 sürümüne geçmeleri, bu açığı ve 17 diğer güvenlik sorununu çözmek için gereklidir.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.