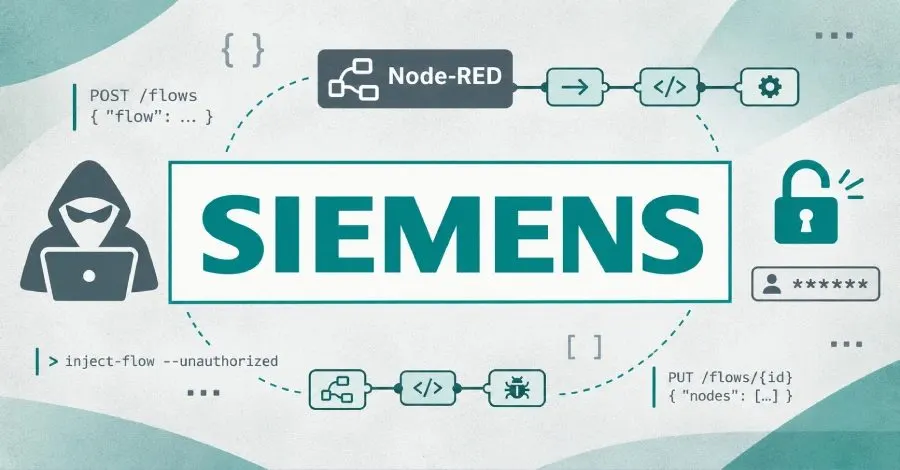
Siemens SIMATIC IoT2050 Advanced cihazlarında bulunan yüksek seviye bir güvenlik açığı, aktif olarak istismar edilmeye başlandı. VulnCheck tarafından tespit edilen bu açık, CVE-2026-58115 koduyla takip ediliyor ve CVSS puanı 10.0 olarak değerlendiriliyor. Açık, kimlik doğrulama eksikliği nedeniyle, kimliği doğrulanmamış bir uzaktan saldırganın rastgele kod çalıştırmasına olanak tanıyor.
Açığın Detayları ve Etkileri
Siemens, bu güvenlik açığıyla ilgili olarak Ağustos 2026'da bir uyarı yayımlamıştı. Açık, Industrial OS üzerinde çalışan ve Node-RED yüklü SIMATIC IoT2050 cihazlarının HTTP arayüzünde bulunuyor. Bu durum, saldırganların kötü niyetli akışlar oluşturmasına ve temel sunucuda maksimum ayrıcalıklarla rastgele kod çalıştırmasına olanak sağlıyor.
Çözüm ve Önlemler
Siemens, bu sorunun giderildiği versiyonların 4.3.4.1 ve sonrasındaki sürümler olduğunu belirtiyor. Kullanıcılara, Node-RED’i kaldırmalarını veya kurulumlarını güçlendirmek için aşağıdaki adımları izlemelerini öneriyor:
- Yazar ve yönetici API'sini kimlik bilgisi tabanlı kimlik doğrulama veya OAuth/OpenID sağlayıcısı ile güvence altına almak
- HTTP Düğümleri ve Node-RED Dashboard'ı temel kimlik doğrulaması ile güvenli hale getirmek
Saldırıların Gelişimi
30 Ekim 2026 itibarıyla VulnCheck, saldırganların CVE-2026-58115'i kullanarak kendi honeypot ağlarına yönelik saldırılar gerçekleştirdiğini bildirdi. Araştırmacı Patrick Garrity, saldırganların bir Node-RED akışı dağıttığını, bunu otomatik olarak tetiklediğini ve saldırgan kontrolündeki bir sunucudan bir ikili dosya indirdiğini aktardı.
Saldırganların kullandığı kötü niyetli akış, bir shell script sarmalayıcı çalıştırmak üzere tasarlanmış olup, AMD64 mimarisi için botnet ikili dosyasını almak için wget kullanıyor. Eğer wget başarısız olursa, alternatif olarak curl devreye giriyor. Son aşamada, ikili dosya "/dev/shm/.b" olarak kaydediliyor ve yürütülüyor.
Saldırıların İki Aşamalı Süreci
Saldırganlar, wget komutunu kullanarak aynı sunucudan başka bir shell script olan "wget.sh" dosyasını almak için iki aşamalı bir sürece geçiş yaptı. Ayrıca, "45.194.90[.]57:38472" adresine karşı wget/curl komutları çalıştırarak, "payload" olarak adlandırılan ".sys_update" dosyasını indirmeye çalışıyorlar. Bu dosya, disk üzerinde "/tmp/.kworker" olarak kaydedilip, zararsız bir çekirdek işçi iş parçacığı olarak gizlenmeye çalışılıyor. Ancak, "wget.sh" veya ".kworker" dosyalarının tam işlevselliği henüz bilinmiyor.
Garrity, "Birçok istekte hiç indirici kullanılmadı. Bunun yerine, akış HTTP endpoint'i (örneğin /cmd veya rastgele adlandırılmış bir yol) aracılığıyla bir exec node'a bağlı bir fonksiyon node'u ile açığa çıkarıyor. Böylece saldırgan, daha sonra sorgu parametresi geçirerek rastgele komutlar çalıştırabiliyor," dedi. "Bu arka kapı, bellek destekli bir implant kaybolsa bile yeniden başlatmada hayatta kalıyor."
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.