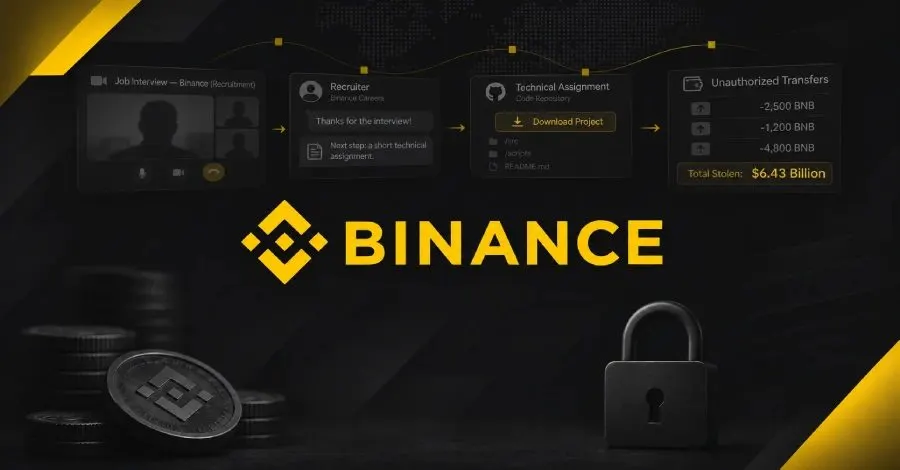
Binance, dünyanın en büyük kripto para borsasından 6.43 milyar dolarlık varlık çalınmasının, "sofistike çok aşamalı bir kampanya" sonucunda gerçekleştiğini duyurdu. Bu saldırının, sahte iş görüşmeleri ve kötü amaçlı yazılımların kullanımı ile yapıldığını belirten şirket, bunun basit bir phishing olayı olmadığını vurguladı. Saldırganlar, sosyal mühendislik teknikleri ile iki mühendisini hedef alarak, çeşitli yöntemler uyguladı.
Saldırının Başlangıcı
Saldırının başlangıç noktası, cüzdan geliştirme ekibinden bir mühendise ("Mühendis A") yönelik bir tedarik zinciri saldırısına dayanıyor. Mühendis A, popüler bir yapay zeka (AI) aracını kurmak için arama motorunda yaptığı araştırma sonucunda, kötü amaçlı yazılım içeren bir Homebrew yükleyicisi indirdi. Bu olay, Haziran 2026'da gerçekleşti.
Binance, saldırıyı tespit ettiğini ve ilgili tüm kimlik bilgilerini değiştirdiğini belirtse de, Mühendis A'nın rolü ve cüzdan altyapı ekibindeki meslektaşları hakkında bilgilerinin saldırgan tarafından ele geçirildiği ifade edildi.
İkinci Aşama: Sahte İş Görüşmeleri
Saldırının ikinci aşaması, Eylül 2026'da gerçekleşti. Saldırgan, başka bir mühendisi ("Mühendis B") meşru bir iş arama platformu üzerinden, kendisini bir Proje Direktörü olarak tanıtarak hedef aldı. Proje Direktörü, bir insan kaynakları temsilcisi ile ilk görüşmeyi ayarladı ve ardından var olmayan bir şirketin CEO'su olduğunu iddia eden bir kişi ile ikinci tur görüşme gerçekleştirdi.
İlk görüşme sırasında, insan kaynakları temsilcisi, sosyal medya hesaplarını paylaşarak güven oluşturmayı amaçladı. İkinci görüşme ise popüler bir sosyal sohbet uygulamasında yapıldı. Görüşmenin sonunda, Mühendis B'ye kötü amaçlı bir kod deposunu indirmesi talimatı verildi. Bu depo, kurulum sürecinde çalıştırılan kötü amaçlı kodlar içeriyordu.
Kötü Amaçlı Yazılımın Etkisi
Saldırganların kullandığı kötü amaçlı yazılım, gelişmiş karmaşık teknikler kullanarak tespit edilmeden çalıştı. Meşru bir geliştirme aracının bileşeninin zehirli bir versiyonu ile değiştirilerek komutlar çalıştırıldı ve saldırganın kontrolündeki bir dış sunucu ile iletişim kuruldu. Ayrıca, saldırgan izlerini gizlemek için adli kanıtları ortadan kaldırdı.
İçeriden Gelen Tehdit
Saldırı, 20 Ekim 2026'da bir sonraki aşamaya geçti. Saldırgan, Mühendis B'nin bilgisayarını kullanarak, Mühendis A ve başka bir cüzdan yazılımı mühendisi (Mühendis C) üzerinde kontrol sağladı. Saldırgan, Mühendis A'nın bilgisayarında bulunan bir konteyner dağıtım izin token'ını keşfetti ve 29 Ekim'de Mühendis C'nin bilgisayarına giriş yaparak, Mühendis A'dan çalınan kimlik bilgilerini kullanarak kötü amaçlı bir script çalıştırdı.
Sonuç olarak, saldırgan, normal çekim sürecinin dışındaki işlemleri başlatmak için yetkisiz erişimini kullandı. Binance, olayın ardından etkilenen cüzdan sistemini yeniden yapılandırdı ve iç AI aracını yeniden inşa etti. Ayrıca, güvenlik önlemlerini artırmak için çeşitli adımlar attı:
- Tüm çalışan cihazlarında güvenlik taramaları yapıldı.
- AI tabanlı davranış anomali tespiti güçlendirildi.
- Cüzdan hizmetleri için risk kontrolleri artırıldı.
Sonuç
Binance, saldırıya maruz kalan sistemleri yeniden inşa ettiğini ve daha sıkı cihaz kontrolleri ile AI tabanlı anomali tespit sistemlerini geliştirdiğini açıkladı. Şirket, kripto para sektörünü hedef alan bu tür saldırıların sürekli bir tehdit oluşturduğunu ve bu nedenle güvenlik yatırımlarını artırma kararı aldığını belirtti.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.