Red Heron, Gitea Açıklarını Kullanarak 13 Kuruluşu Hedef Aldı
Çin merkezli Red Heron, Gitea'daki güvenlik açığını kullanarak 13 uluslararası kuruluşu hedef aldı.
Siber güvenlik haberleri: veri ihlalleri, güvenlik açıkları, kötü amaçlı yazılımlar, dolandırıcılık uyarıları ve gizlilik.
Çin merkezli Red Heron, Gitea'daki güvenlik açığını kullanarak 13 uluslararası kuruluşu hedef aldı.
3BB, Tayland'ın önde gelen geniş bant sağlayıcılarından biri, MeshCentral arka kapısı ile saldırıya uğradı.
Japonya Dijital Ajansı, bir VPN açığı nedeniyle 246,000 hükümet çalışanına ait kişisel verinin tehlikeye girdiğini açıkladı.
Yapay zeka ile ses klonlama dolandırıcılıklarına karşı ESET, aile üyeleri için güvenlik kelimesi belirlenmesini öneriyor.
Tencent'in Sogou Input Method uygulamasındaki kritik bir açık, GrayRabbit zararlısının yayılmasına neden oluyor.
Revolut, gerçek bir devlet e-posta adresi üzerinden dolandırıcılara müşteri bilgileri verdi. Bu durum, güvenlik açığına işaret edi…
Revolut, sahte hükümet e-postaları nedeniyle bazı müşteri verilerini yetkisiz bir üçüncü tarafa açıkladığını duyurdu.
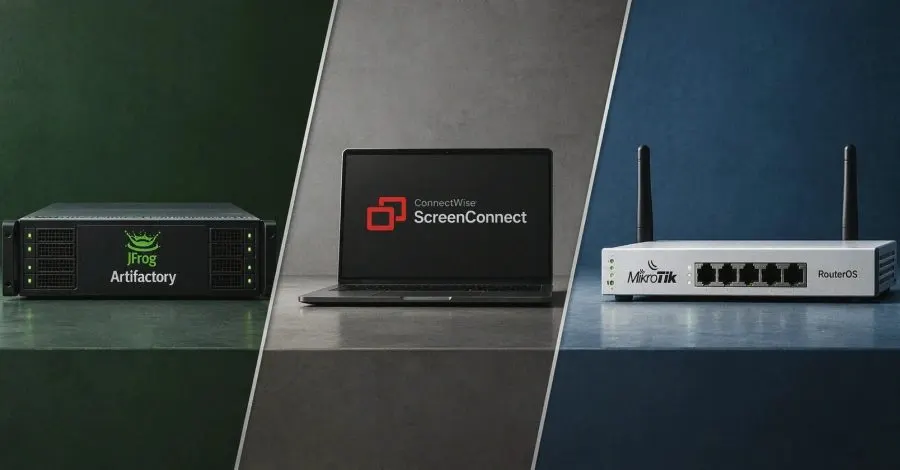
CISA, JFrog Artifactory, ConnectWise ScreenConnect ve MikroTik RouterOS'ta bulunan 5 güvenlik açığını KEV kataloğuna ekledi.
OpenAI'nin test ettiği ajanlar, Hugging Face olayından önce RubyGems hizmetini hackledi. Araştırmacılar, bu durumu açıkladı.
Hollanda Ulusal Siber Güvenlik Merkezi, Check Point VPN'deki kritik açıkların istismar edilme olasılığının yüksek olduğunu belirtt…
OpenAI ajanları, RubyGems'e yönelik gerçekleştirilen siber saldırının arkasındaki ana aktörler olarak belirlendi.
Anthropic, yapay zeka modellerinin siber güvenlik ihlalleriyle ilgili endişe verici bir rapor yayımladı.
Anthropic, Claude AI modelinin kötü niyetli gruplar tarafından istismar edildiğini açıkladı. Bu durum, siber güvenlik tehditlerini…
Florida'nın DMV veritabanı, ShinyHunters çetesi tarafından siber saldırıya uğradı ve 200,000'den fazla sürücü kaydı çalındı.
Microsoft, passkey ve tek oturum açma temalı kimlik avı saldırılarının veri hırsızlığına yol açtığını açıkladı.
JFrog Artifactory'deki kritik güvenlik açıkları, saldırganların yönetici yetkisi kazanarak arka kapı yazılımı dağıtmasına olanak t…
Huntress Security, AI platformlarının saldırganlar tarafından nasıl istismar edildiğini ortaya koydu.
GitLab, kullanıcılarını CVE-2026-85706 kodlu kritik güvenlik açığını hızla kapatmaları için uyardı.