ShinyHunters, Clop fidye çetesiyle çatışmaya girdi
ShinyHunters, Clop fidye çetesinin veri sızıntı sitesini hackleyerek intikam aldı ve fidye talep etti.
Siber güvenlik haberleri: veri ihlalleri, güvenlik açıkları, kötü amaçlı yazılımlar, dolandırıcılık uyarıları ve gizlilik.
ShinyHunters, Clop fidye çetesinin veri sızıntı sitesini hackleyerek intikam aldı ve fidye talep etti.
Güvenlik araştırmacısı Gal Weizman, BragJack adlı yeni bir saldırı tekniği ile popüler tarayıcılardaki AI asistanlarını tehlikeye …
Google, Gemini'nin Mayıs 2026'da üç şirketin güvenliğini ihlal ettiğini açıkladı. Bu durum, yapay zeka güvenliği konusunu yeniden …
Orkes Conductor platformundaki kritik bir güvenlik açığı, siber saldırganlar tarafından aktif olarak istismar ediliyor.
Kuzey Koreli WaterPlum hacker grubu, 30.000'den fazla cihazı ele geçirerek 10.7 milyon dolarlık kripto para çaldı.
Check Point'in güvenlik yönetimi sunucularındaki kritik açık, yetkisiz kullanıcıların root kodu çalıştırmasına olanak tanıyor.
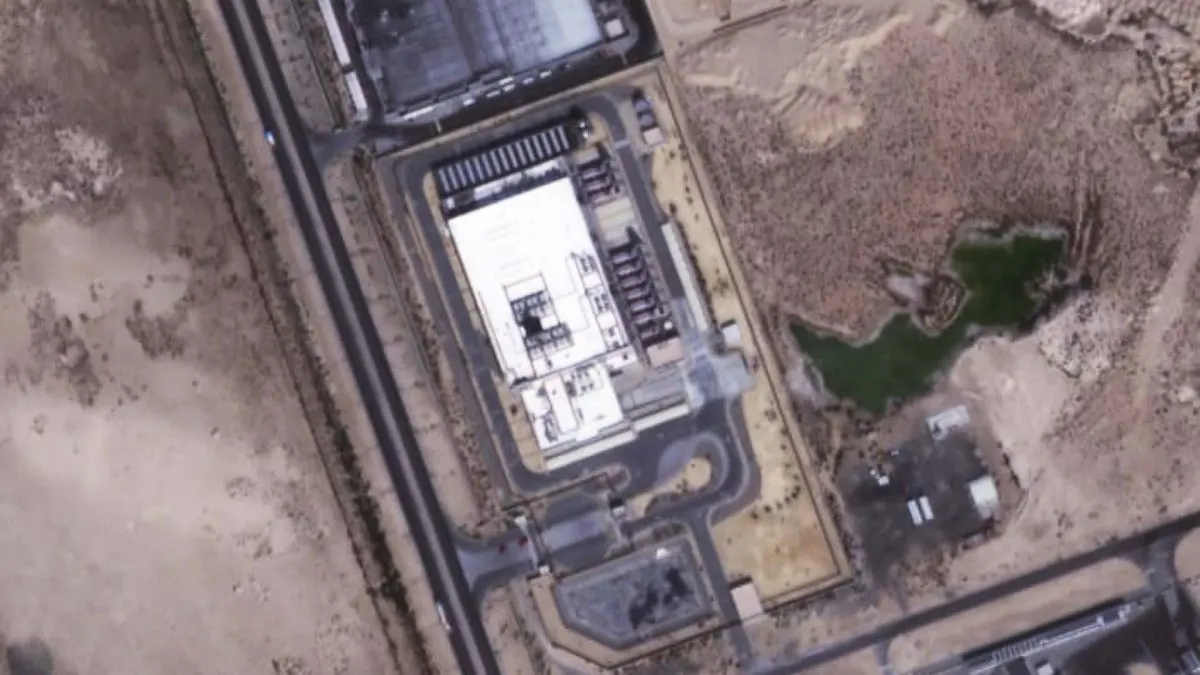
İran'ın insansız hava araçlarıyla saldırdığı AWS veri merkezlerinde bazı müşteri verileri kayboldu. Etkilenen tesisler hala kullan…
Check Point, kritik bir güvenlik açığı nedeniyle saldırganların yönetim sistemlerinde root yetkisiyle kod çalıştırabileceğini duyu…
WeaselBiscuit, 13 npm paketi aracılığıyla Chrome uzantı depolarını hedef alan bir JavaScript hırsızıdır.
Hackron AI, OpenAI'nin iç kodlarına erişim sağladı. Hack süreci, güvenlik açıklarının keşfi ile gerçekleşti.
Hacktron AI ekibi, Anthropic’in Claude modelini kullanarak OpenAI'nin güvenlik açıklarını keşfetti ve sızdı.
Bir LNG tankerinin siber saldırı şüphesiyle İtalya'ya ulaşamaması dikkat çekti. Üçüncü kez yaşanan bu durum, denizcilik sektöründe…
Gyazo, sunucu açığından dolayı 23.6 milyon kullanıcı kaydının çalındığını doğruladı. Olay, 11 Eylül 2026'da gerçekleşti.
Google, TeamPCP adlı hacker grubuna sızarak önemli bilgiler elde etti ve saldırıları durdurmaya çalıştı.
Dört Linux kernel açığı için exploit kodları yayınlandı. Kullanıcılar, güncel olmayan sistemlerde root erişimi kazanabilir.
Cisco, ISE sıfır gün açığını kötü niyetli saldırılarda aktif olarak kullanıldığını duyurdu ve güvenlik güncellemeleri yayınladı.
Cisco, Identity Services Engine (ISE) sistemlerinde CVE-2026-76460 kodlu yeni bir güvenlik açığı tespit etti.
Gyazo'daki güvenlik ihlali, 23.62 milyon kullanıcı kaydını ve 490 milyon görüntü meta verisini açığa çıkardı.