Apple, 329 güvenlik açığını bugün güncellemeleriyle kapattı
Apple, iOS, iPadOS, macOS ve diğer sistem güncellemeleriyle 329 güvenlik açığını giderdi.
CVE ile ilgili 36 haber. En yeni gelişmeler üstte listelenir.
Apple, iOS, iPadOS, macOS ve diğer sistem güncellemeleriyle 329 güvenlik açığını giderdi.
Yeni tespit edilen PHP güvenlik açığı CVE-2026-115560, uzaktan kod çalıştırma riski taşıyor ve henüz bir yaması bulunmuyor.
GitLab, uzaktan saldırganların kod çalıştırmasına olanak tanıyan yeni bir güvenlik açığı keşfetti.
PHP güvenlik ekibi, PHP2Shell adı verilen iki kritik uzaktan kod yürütme açığını kapatmak için acil güncellemeler yayınladı.
GitLab, 2014'ten bu yana tüm sürümleri etkileyen kritik bir güvenlik açığı için düzeltme yayınladı. CVE-2026-110264 koduyla biline…
SiteGuard WAF'deki kritik zafiyet, hackerların sistem yetkileriyle komut çalıştırmasına neden oluyor. Güncelleme şart!
Collabora Online uygulamasındaki kritik bir açık, Nextcloud sunucularını hedef alan siber saldırılara yol açıyor. Yönetici raporla…
Linux'un vhost alt sistemindeki bir açık, yerel kullanıcıların root erişimi elde etmesine olanak tanıyor. Sorun, 4.11 sürümünden 7…
GitLab, kullanıcıların sunucu üzerinde kod çalıştırmasına neden olabilecek kritik bir güvenlik açığını giderdi.
SAP, Ekim 2026 güncellemeleriyle 20 güvenlik açığını giderdi; en kritik olanı OAuth2 SSRF açığı.
Docker, Docker Hub'da kritik bir güvenlik açığı tespit etti. Bu açık, saldırganların başka kullanıcıların konteyner depolarına eri…
Ivanti, Connect Secure'deki sıfırıncı gün açığının kötüye kullanıldığını bildirdi ve kullanıcıları acilen güncelleme yapmaya çağır…
Ivanti Connect Secure, üç sıfır gün açığı nedeniyle saldırıya uğradı. İki açığın yamanması sağlandı, üçüncüsü için çalışmalar deva…
SAP, Cloud SDK for Python'da kritik bir güvenlik açığı tespit etti. Bu açık, OAuth2 kimlik bilgilerini tehlikeye atıyor.
Atlassian'ın 8 ürününde tespit edilen kritik açık, yetkisiz kullanıcıların belirli dosyalara erişmesine olanak tanıyor.
Rejetto HFS sunucularında CVE-2026-61500 kodlu zayıf imza anahtarı açığı tespit edildi. Hızla güncelleme yapılması öneriliyor.
Citrix, NetScaler ADC ve Gateway'de yüksek riskli bir güvenlik açığı tespit etti. CVE-2026-88779 koduyla bilinen bu açık, hedefli …
Rejetto HTTP File Server'daki kritik güvenlik açığı, saldırganlar tarafından aktif şekilde istismar ediliyor.
Fortinet, CVE-2026-104286 kodlu kritik bir FortiMail açığını duyurdu ve bu açığın aktif olarak istismar edildiğini bildirdi.
GitLab, AI Gateway hizmetindeki kritik RCE açığını kullanıcılarının derhal kapatmasını istedi.
Kiteworks, E-posta Koruma Ağında tespit edilen kritik güvenlik açığını ve 126 zafiyeti gidermek için güncellemeler yayınladı.
Apple, eski iOS, iPadOS ve macOS sürümlerinde tespit edilen bir güvenlik açığını kapatan güncellemeler yayınladı.
WordPress, kritik bir güvenlik açığını 22 Eylül'de düzeltti, ancak saldırganlar açığı hızla kullanmaya başladı.
ShinyHunters çetesi, Oracle PeopleSoft'taki güvenlik açığını hedef alarak WAF kurallarını aşmak için yeni bir yöntem kullanıyor.
WordPress'teki CVE-2026-87902 güvenlik açığı, açıklanmasının ardından saldırganlar tarafından hızla hedef alınıyor.
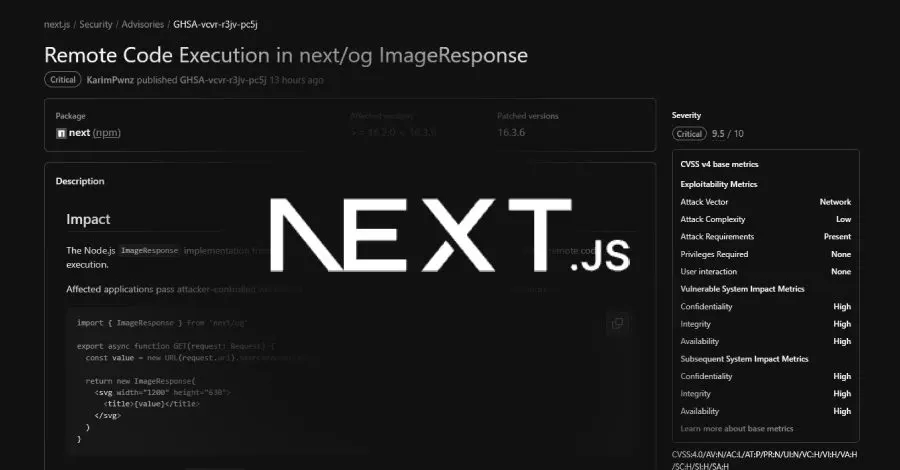
Next.js'in yeni bir güvenlik açığı, kötü niyetli SVG girişi ile sunucu kodu çalıştırılmasına imkan tanıyor.
Arista Networks, VeloCloud Orchestrator'da aktif olarak istismar edilen bir sıfır gün açığı için güvenlik yamaları yayınladı.
MikroTik yönlendiricilerdeki iki SSH açığı, şifre veya anahtar gerektirmeden tam yönetim kontrolü sağlıyor.
Kötü niyetli kişiler, WordPress'teki CVE-2026-87902 açığını kullanarak dosya yazma işlemleri gerçekleştirmeye başladı.
Check Point, Security Gateway ürünündeki VPN açığının aktif olarak istismar edildiğini doğruladı.
D-Link, DIR-822A yönlendiricilerinde yüksek öncelikli bir güvenlik açığı tespit etti. Kullanıcıların dikkatli olması gerekiyor.
CISA, Linux çekirdeklerinde bulunan üç güvenlik açığının aktif olarak istismar edildiğini duyurdu. Bir açık kritik seviyede.
Orkes Conductor platformundaki kritik bir güvenlik açığı, siber saldırganlar tarafından aktif olarak istismar ediliyor.
Check Point'in güvenlik yönetimi sunucularındaki kritik açık, yetkisiz kullanıcıların root kodu çalıştırmasına olanak tanıyor.
Check Point, kritik bir güvenlik açığı nedeniyle saldırganların yönetim sistemlerinde root yetkisiyle kod çalıştırabileceğini duyu…
Microsoft, Azure AI Foundry'deki yüksek riskli güvenlik açığını kapattı. Kullanıcıların herhangi bir işlem yapmasına gerek yok.