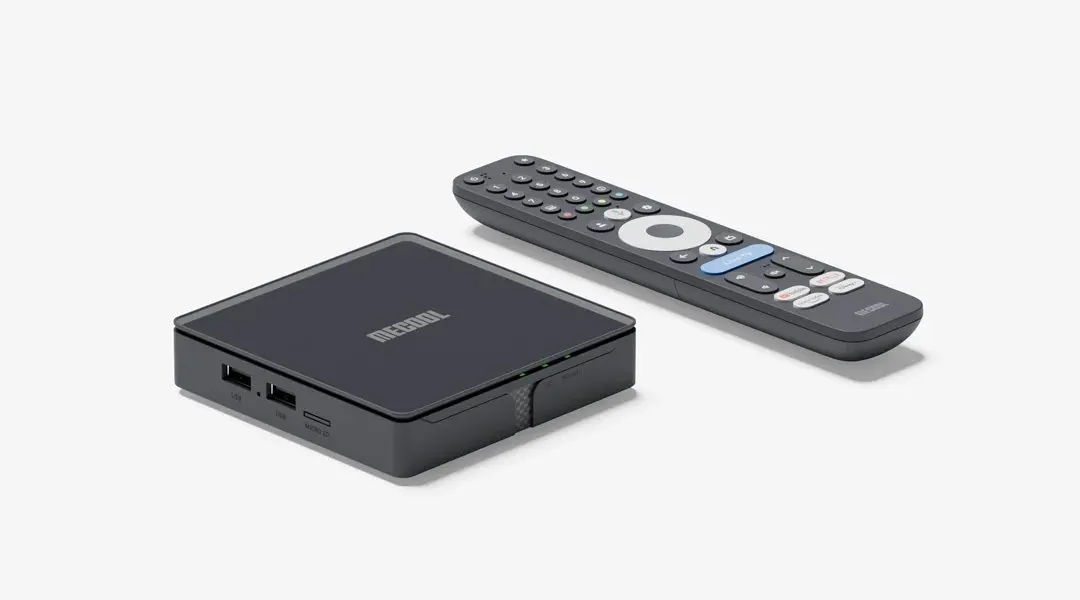
Google'ın Tehdit İstihbarat Grubu, x.cpe adı verilen büyük bir botnet'i kapattığını duyurdu. Bu botnet, en yüksek noktasında 1.3 milyondan fazla Android TV cihazında çalışıyordu ve dikkat çekici bir şekilde bu cihazlar Google onaylı kutulardı. Google, bu zararlı yazılımı, Shenzhen merkezli Videostrong Technology tarafından kullanılan "karmaşık gizleme teknikleri" nedeniyle tespit edemediğini belirtti.
x.cpe Botnet'in Gelişimi
Tehdit İstihbarat Grubu, x.cpe botnet'inin nasıl hızla tek aşamalı bir yükleyiciden modüler üç aşamalı bir zararlı yazılım platformuna dönüştüğünü açıkladı. Bu platform, üçüncü taraflara erişim satışı yapıyordu. Üreticilerin, Google uygulamalarına ve markasına erişim sağlamak için cihazlarını sertifikalandırmaları gerekiyor; bu süreç, bu tür tehditleri yakalamak için tasarlanmıştı. Ancak, Videostrong'un çoğunlukla MECOOL markası altında satılan tehlikeye maruz kalan kutuları, cihazlar kurulduktan ve çevrimiçi hale geldikten sonra uzaktan zararlı yazılım yüklemek için bir arka kapı kullanarak tespit edilmekten kaçındı.
Zararlı Yazılımın İşleyişi
Cihazlar çevrimiçi hale geldikten sonra, x.cpe veya com.oemservice adlı bir stub uygulaması ana sunucuya bağlanıyordu. Bu paket, kendi başına zararlı bir yeteneğe sahip değildi, ancak operatörün talimatıyla zararlı yazılım modüllerini yüklemek için gerekli sistem düzeyinde izinlere sahipti. Ayrıca, Play Protect'i devre dışı bırakarak, sessizce yüklenen paketlerin zararlı olarak işaretlenmesini engelliyordu.
Kullanım Amaçları ve Etkileri
Google, bu kutuların çoğunun kötü niyetli trafiği yönlendirmek için konut proxy'leri çalıştırdığını veya reklam dolandırıcılığı planlarına katıldığını tespit etti. Bu botnet'e erişim satışı muhtemelen büyük bir işti. Videostrong, cihazlara tam erişim sağladığı için operatörlerin terminal komutları çalıştırmasına, ekranı yakalamasına ve yerel ağdaki diğer cihazları sorgulamasına olanak tanıyordu. Google, Videostrong'un bunu gerçek zamanlı olarak gerçekleştirdiğine dair gözlemler yaptı.
Sonuç
Bu durum, Google'ın sertifikasyon süreçlerinin zararlı yazılımları tespit etme yeteneğini sorgulatıyor. Cihazların güvenliği ve kullanıcıların mahremiyeti açısından ciddi bir tehdit oluşturan bu botnet'in kapatılması, kullanıcıların güvenliğini artırma adına önemli bir adım olarak değerlendiriliyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.