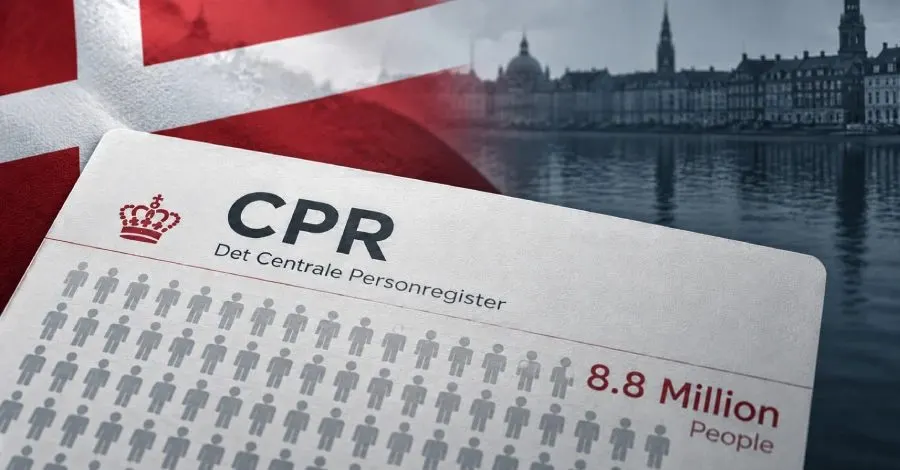
Danimarka'nın dijitalleşme bakanlığına göre, izinsiz kişiler, 8.8 milyon kişinin isim, adres ve kimlik numaralarına erişim sağladı. Bu durum, 5 Ekim'de yapılan açıklamada belirtildi. Erişim, özel bir Danimarka şirketinin Merkez Kişi Kaydı (CPR) verilerine yasal olarak bakma hakkını kullanarak gerçekleştirildi.
Bakanlık, vatandaşları, telefon veya e-posta ile kendilerine ulaşan ve kişisel bilgileri bildiğini iddia eden kişilere asla şifre veya gizli bilgi vermemeleri konusunda uyardı. Olayın ardından, ilgili şirketin erişimi durduruldu ve Danimarka'nın veri koruma otoritesi Datatilsynet'e bilgi verildi. Soruşturma ise polis tarafından yürütülüyor.
Olayın Boyutu ve Süreci
Datatilsynet, Merkez Kişi Kaydı'nda çok sayıda otomatik sorgulama yapıldığını ve bu sorgulamaların geçerli kimlik numaralarını tespit etmek amacıyla gerçekleştirildiğini bildirdi. Erişim, Eylül ayında yaklaşık 10 gün sürdü ve bu süre zarfında, 8.8 milyon kişinin kayıtları etkilenmiş olabilir. Danimarka'nın nüfusu 2025 yılı itibarıyla 6 milyon civarındadır, bu da erişimin kayıtlı nüfusun yaklaşık %80'ini kapsadığı anlamına geliyor.
Bakanlık, bu erişimin özel şirketlerin alabileceği veriler arasında kaldığını ve ad-soyad koruması olan kişilerin bilgilerini içermediğini açıkladı. Ancak, bu kişilerin CPR numaralarının etkilenip etkilenmediği konusunda bir bilgi verilmedi.
Vatandaşların Alması Gereken Önlemler
Danimarka dijitalleşme bakanlığı, CPR numarası olan kişilere dolandırıcılığa karşı dikkatli olmalarını öneriyor. Bu konuda önerilen dört adım şunlardır:
- Beklenmedik mesajlar veya aramalara karşı dikkatli olun.
- Beklenmedik mesajlardaki bağlantılara tıklamayın; resmi web sitesine gidin veya arayanın ana numarasını arayarak doğrulayın.
- MitID bilgilerinizi, tek kullanımlık kodları, şifreleri veya kart bilgilerinizi asla paylaşmayın.
- borger.dk adresinden kredi uyarısı ayarlayın.
Dijital güvenlik için hükümet destekli bir yardım hattı olan Cyberhotline, bu adımlar konusunda yardımcı olmaktadır.
CPR Verilerine Erişim Yöntemleri
Danimarka'nın CPR Yasası'na göre, şirketler, daha önce tanımladıkları kişilere ait verileri alabilirler. Bu bağlamda, bir CPR numarası, bir kişiyi tanımlamak için yeterlidir. Şirketlerin alabileceği veriler, kişinin mevcut adı ve adresi gibi bilgileri içerirken, CPR numarası bu listede yer almamaktadır.
Danimarka dijitalleşme bakanı Christina Egelund, bu tür erişim için güvenlik önlemlerinin yeterince sağlam olmadığını ve bu durumun uzun sürdüğü için alarm verilmesi gerektiğini belirtti. Olayın tekrarlanmaması için gerekli önlemler alınmaya başlandı ve bakanlık, kayıtların güvenliğinin tam bir incelemesini talep etti.
Sonuç
Bu olay, Danimarka'daki kişisel verilerin güvenliğini sorgulatan önemli bir durum. Hükümet yetkilileri, olayın nasıl gerçekleştiğini ve sorumluların kim olduğunu araştırıyor. Vatandaşların, kişisel verilerini korumak için dikkatli olmaları ve gerekli önlemleri almaları büyük önem taşıyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.