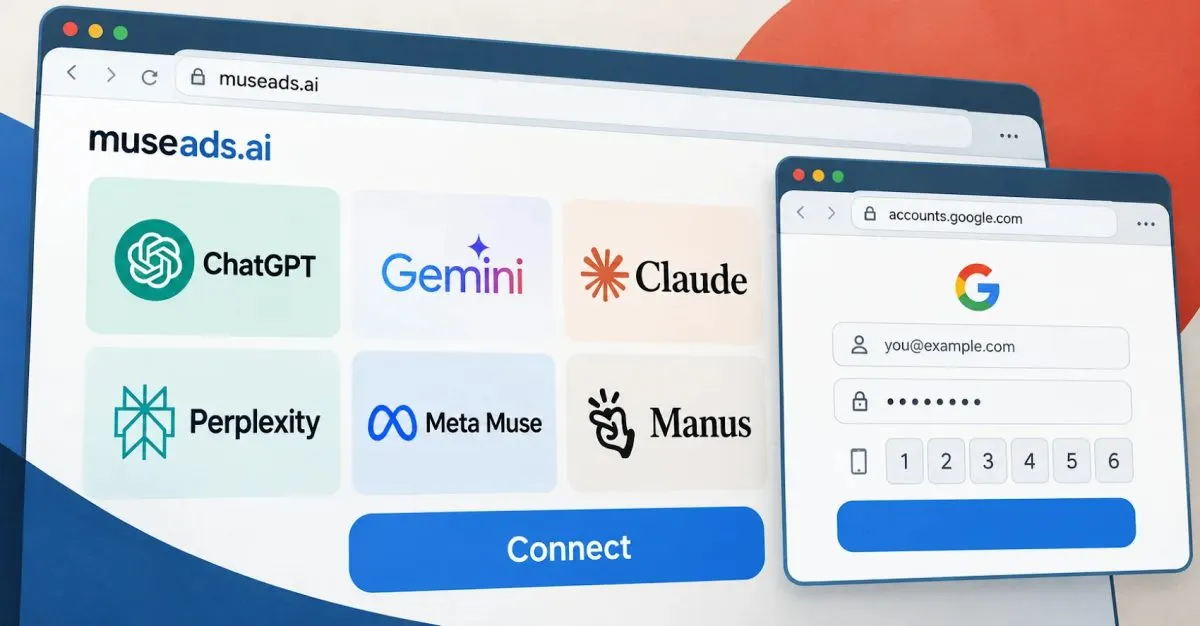
Siber güvenlik araştırmacıları, Google Gemini, Anthropic Claude, OpenAI ChatGPT gibi yapay zeka (AI) sohbet robotları için sahte reklam ürünleri sunan bir "insan tarafından işletilen oltalama platformu" hakkında detayları paylaştı. Bu platformlar, kampanya optimizasyonu, harcama denetimleri ve iş hesapları bağlantısı gibi hizmetler sunduklarını iddia ediyor. Ancak temel amaçları, tarayıcı içindeki tarayıcı (BitB) tekniğini kullanarak kimlik bilgilerini ve çok faktörlü kimlik doğrulama (MFA) kodlarını ele geçirmek.
Oltalama Taktikleri
Araştırmacılar Oleg Zaytsev ve Ofek Ronen, "Her ürün, aynı eylem etrafında inşa edildi: Bağlan" diyerek, kullanıcıların sahte bir tarayıcı penceresi açarak kimlik bilgilerini girmeye yönlendirildiğini belirtti. Sahte adres çubuğunda, kullanıcıların güvenilir gördüğü adresler yer alırken, gerçek tarayıcı oltalama alanında kalmaya devam ediyor.
Platform, her şifre denemesini kaydederken, cihazı parmak iziyle tanımlıyor ve kurbanın gördüğü bir sonraki MFA zorluğunu seçme imkanı sağlıyor.
Sahte Web Siteleri ve Hedefler
Bu oltalama kampanyasının bir parçası olarak ortaya çıkan web sitelerinden biri, Meta'nın kişisel iş akışları için tasarladığı Muse'un lansmanından kısa bir süre sonra, 16 Eylül 2026'da kurulan "museads.ai". Bu platform, müşterilere alıcılarla bağlantı kurma ve sponsorlu yerleştirmeler yapma gibi hizmetler sunduğunu iddia ediyor.
Sahte web sayfasında, kullanıcıları kimlik bilgilerini girmeye yönlendiren bir "Bağlan" butonu bulunuyor. Bu butona tıklandığında, BitB saldırısı başlatılarak Google, Meta, TikTok ve Okta hesaplarının kimlik bilgileri ele geçiriliyor.
Hedef Kitle ve Tehditler
Araştırmacılar, bu sahte sayfalara yönlendirilen kullanıcıların, güvenilir markaları taklit eden sahte davet e-postaları aracılığıyla hedef alındığını belirtiyor. Her bir kampanya, kendi markası, sunumu ve giriş akışı ile inandırıcı bir ürün gibi görünmekte.
AI reklam sayfaları, Google Ads temalı geri ödeme talepleri ve ödeme onayları ile birlikte daha geniş bir oltalama platformunun parçası olarak işlev görüyor.
Güvenlik Önlemleri
Siber güvenlik uzmanları, bu tür tehditlere karşı önlem almak için, oltalamaya dayanıklı kimlik doğrulamanın etkinleştirilmesini, reklam kontrol değişikliklerinin gözden geçirilmesini ve AI entegrasyonlarının dikkatlice incelenmesini öneriyor.
Sonuç olarak, bu sahte reklam platformları, kullanıcıların hesaplarını ele geçirerek kendi reklam kampanyalarını yürütmeyi veya bu hesapları kar elde etmek amacıyla satmayı hedefliyor. Bu durum, reklam ekosisteminde önemli bir tehdit oluşturuyor ve kullanıcıların dikkatli olmalarını gerektiriyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.