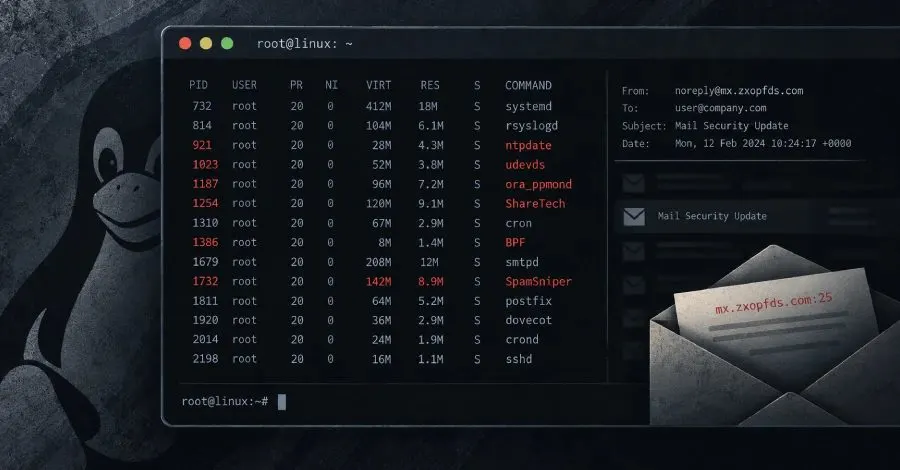
Güney Kore ve Tayvan'daki telekomünikasyon ile ağ cihazlarını hedef alan Linux arka kapıları, trafiğini e-posta hizmetleri ve meşru süreçler gibi göstererek tespit edilmekten kaçınıyor. Bu tür siber saldırılar, kötü niyetli yazılımların meşru işletim sistemi bileşenleri veya süreç adlarıyla adlandırılması yoluyla savunma önlemlerini aşma çabası olarak bilinir. Gerçek bir ikili dosyanın adını kullanarak, diğer Windows süreçleri arasında daha az dikkat çekici hale gelmekte ve analistlerin gözünden kaçabilmektedir.
Ancak, Rapid7 tarafından incelenen arka kapılar yalnızca dosya isimlerini taklit etmekle kalmayıp, Güney Kore ve Tayvan'da yaygın olarak kullanılan SpamSniper ve ShareTech gibi e-posta güvenliği ürünlerinin kimliklerini de üstleniyor. Jiran Group'a göre, SpamSniper, organizasyonları spam, kötü amaçlı yazılım ve sunucu saldırılarına karşı koruyan "Kore'nin önde gelen e-posta güvenlik çözümü" olarak tanıtılmaktadır.
Kötü niyetli yazılımlar arasında yeni bir BPFDoor varyantı ve Güney Kore hedeflerine karşı kullanılan bir BPF Rekoobe yapısı bulunuyor. Ayrıca, Tayvan'daki cihazlara karşı dağıtılan daha önce rapor edilmemiş bir Linux implantı olan AVERAT da dikkat çekiyor. Rapid7, Güney Kore sistemlerine karşı görülen BPFDoor varyantlarının, SpamSniper'ın PID dosyasını taklit ettiğini ve on Linux daemon ismi arasında döndüğünü belirtiyor.
BPFDoor, Berkeley Paket Filtreleme (BPF) işlevselliğini kullanarak gelen ağ trafiğini incelemekte ve yalnızca belirli bir "magic packet" tespit edildiğinde davranışını aktive etmektedir. Yeni bir BPFDoor sürümünün tespit edilmesi, kötü niyetli yazılımın arkasındaki tehdit aktörlerinin, kamuya açık açıklamalara yanıt olarak sürekli olarak araçlarını geliştirdiğini göstermektedir.
BPFDoor örneği tetiklendiğinde, bir TinyShell oturumu başlatmakta ve etkileşimli shell, yükleme ve indirme yeteneklerini desteklemektedir. İlginç bir şekilde, TinyShell kullanımı daha önce Liminal Panda, UNC3886 (Fire Ant) ve Velvet Ant gibi Çin bağlantılı gruplara atfedilmiştir.
Ayrıca, Rekoobe tabanlı bir BPF arka kapısı, 25 numaralı kaynak ve hedef portlarıyla TCP/UDP/SCTP IPv4 ve UDP IPv6 trafiğini kesmektedir. Bu arka kapı, süreçlerini SpamSniper bileşenleriyle adlandırmaktadır. AVERAT, komut ve kontrol (C2) için Simple Mail Transfer Protocol (SMTP) kullanarak kötü niyetli faaliyetlerini gizlemektedir.
Örgütlerin, paket yakalama gerektirmeyen Linux sistemlerinde beklenmedik ham paket soketlerini ve BPF filtrelerini gözden geçirmeleri, e-posta hizmeti olmayan süreçlerden gelen TCP port 25 bağlantılarını denetlemeleri, yaygın daemon'ları taklit eden süreçleri taramaları ve yönlendiricilere, DVR'lere ve diğer kenar cihazlarına yönetim erişimini kısıtlamaları önerilmektedir.
Sonuç olarak, bu bulgular, tehdit aktörlerinin güvenli e-posta geçitlerinin (SEG) sağladığı ayrıcalıklı konumu istihbarat toplamak için nasıl kullandığını göstermektedir. 2023 yılında, UNC4841 kod adıyla bilinen bir Çin bağlantılı tehdit aktörünün, Barracuda E-posta Güvenlik Geçidi (ESG) cihazlarında iki farklı güvenlik açığını (CVE-2023-2868 ve CVE-2023-7102) kullanarak kalıcı arka kapılar teslim ettiği gözlemlenmiştir.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.