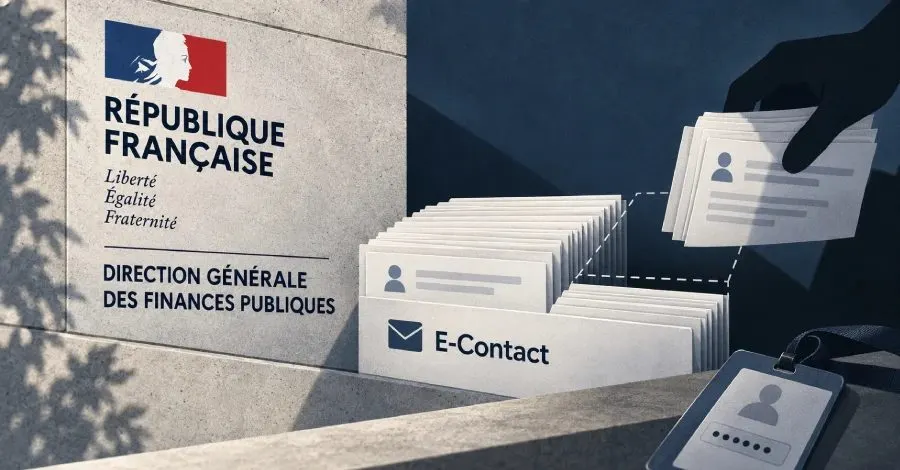
Fransa'nın vergi idaresindeki çalışanların çalınan şifreleri, Haziran ve Temmuz aylarında yüz binlerce vergi mükellefinin ve işletmenin verilerine erişim sağladı. Bu veri hırsızlığı, Fransa'nın siber güvenlik ajansı ANSSI tarafından yayımlanan bir raporda, zayıf giriş koruması ve yetersiz ağ ayrımı gibi güvenlik açıkları nedeniyle gerçekleştiği belirtildi.
Olayın Detayları
Fransa'nın vergi idaresi DGFIP, impots.gouv.fr adresindeki vergi web sitesini yönetiyor ve çalınan veriler, vergi mükelleflerinin vergi idaresiyle iletişim kurmak için kullandığı E-Contact aracından elde edildi. Çalınan veriler arasında 350,000'den fazla birey ve 250,000'den fazla işletmeye ait bilgiler yer alıyor. Ancak, vergi mükelleflerinin kendi çevrimiçi hesapları ve şifreleri etkilenmedi.
Bireyler için çalınan veriler arasında vergi kimlik numarası, iletişim bilgileri, aile durumu, referans vergi geliri ve vergi kesinti oranı bulunuyor. Ayrıca, DGFIP ile yapılan mesajların bir listesi de ele geçirildi. İşletmeler içinse, şirket adı, SIREN kayıt numarası, adres ve mesajlarının temel detayları çalındı.
Saldırının Tespiti
Hırsızlık, 12 Ağustos'ta bir çevrimiçi forumda saldırganın durumu üstlenmesiyle ortaya çıktı. Fransa Başbakanı Sébastien Lecornu, ANSSI'den kapsamlı bir denetim talep etti. Olayın ardından, DGFIP'nin güvenlik operasyon merkezi (SOC), çalınan hesaplar üzerinde bir rutin kontrol uyguladığını ancak hırsızlığı tespit edemediğini belirtti.
Saldırgan, DGFIP çalışanlarına ait şifreleri kullanarak E-Contact'a erişim sağladı. Bu şifrelerin çoğu, DGFIP'nin yönetmediği bilgisayarlardan, muhtemelen çalışanların kişisel cihazlarından çalınmış olabileceği düşünülüyor. Saldırgan, PIGP ve ADER gibi portalları kullanarak, yalnızca şifre ile giriş yaparak sisteme sızdı.
Güvenlik Açıkları ve Çözüm Önerileri
ANSSI'nin raporuna göre, DGFIP'nin güvenlik önlemleri yetersiz kalmış ve saldırganın erişim sağladığı sistemler yeterince ayrılmamış. DGFIP, E-Contact'a ek bir giriş adımı eklemeyi ve veri izleme araçları uygulamayı planlıyor. Ayrıca, çok faktörlü kimlik doğrulama (MFA) kullanılmasının önerildiği belirtiliyor.
DGFIP, çalışanların kişisel cihazlarından iş kaynaklarına erişimini engelleme kararı aldı. Ayrıca, tüm iş uygulamalarının izlenmesi ve erişim kotalarının belirlenmesi için bir eylem planı hazırlandı. ANSSI, DGFIP'nin güvenlik açıklarını belirlemek için kapsamlı bir denetim yapılmasını öneriyor.
Ne Anlama Geliyor?
Fransa'daki vergi verilerinin çalınması, siber güvenlik önlemlerinin ne kadar kritik olduğunu bir kez daha gözler önüne serdi. Bu olay, hem devlet kurumlarının hem de bireylerin verilerinin korunması için daha güçlü güvenlik protokollerinin gerekliliğini ortaya koyuyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.