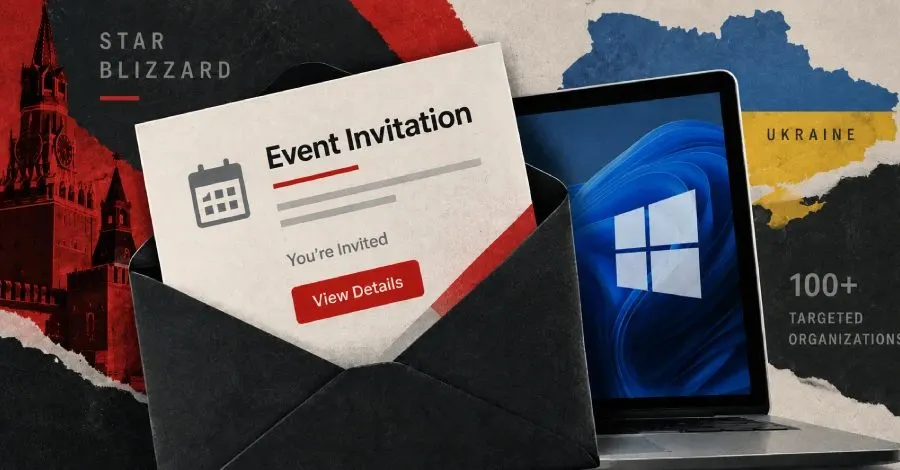
Rusya merkezli siber saldırganlar olarak bilinen Star Blizzard, sahte etkinlik davetleri aracılığıyla kullanıcıları Windows bilgisayarlarına arka kapı yazılımı yüklemeye ikna ediyor. Microsoft'un raporuna göre, bu kampanyalar 2023 yılının Ocak ayından bu yana 100'den fazla kuruluşu etkiledi, çoğunlukla ABD ve Birleşik Krallık'taki hedefler arasında yer alıyor. En az bir bilgisayarın enfekte olduğu doğrulandı, ancak ihlal edilen kuruluşların tam sayısı belirtilmedi.
Star Blizzard ve Hedefleri
Star Blizzard'ın, Rusya'nın Federal Güvenlik Servisi (FSB) bünyesindeki 18. Merkez tarafından yönetildiği düşünülüyor. Bu grup, uzun bir süre boyunca hedef aldığı kişilerin tanıdığı insanlara benzer şekilde davranarak e-posta şifrelerini çalmıştır. 2023 yılı itibarıyla, sahte konferans ve etkinlik davetleri kullanarak tuzaklar kuran grup, hedefleriyle iletişime geçip ardından zararlı bağlantılar göndermekte.
Sahte Davetiyelerle Yaygınlaşan Saldırılar
Microsoft, bu yıl en az 13 büyük kampanya tespit etti. Her biri, onlarla yüzlerce e-posta içeren bu kampanyaların yanı sıra, grubun sıkça kullandığı hedefli oltalama yöntemleri de mevcut. Mart ayından itibaren, sahte etkinlik davetleri için WordPress ve cPanel hesapları kullanıldığı ve bu hesapların gruptan hacklendiği düşünülüyor. Daha önce grup, Proton ve Microsoft'un tüketici hesapları gibi ücretsiz e-posta hizmetlerini tercih ediyordu.
Yeni Yöntemler ve Teknikler
2025 yılında, grup sahte CAPTCHA sayfaları aracılığıyla kötü amaçlı yazılımını dağıttı. 2023'te ise Microsoft'un "RedFlick" olarak adlandırdığı yeni bir yönteme geçti. Bu yöntem, Windows'un otomatik olarak çalıştırdığı zamanlanmış görevleri kullanarak CosmicPulse adındaki arka kapıyı yüklemekte. Davetiyelerde, Chatham House ve Atlantic Council gibi tanınmış düşünce kuruluşları ya da sivil toplum kuruluşları (STK) ev sahibi olarak gösteriliyor.
Hedef Alınan Kuruluşlar ve Stratejiler
İlk e-postalarda genellikle ek bulunmamakta. Eğer hedef yanıt verirse, grup şifre korumalı bir RAR veya ZIP arşivi gönderiyor ve şifreyi bir resimde gösteriyor. Ocak ve Şubat aylarında yapılan ilk kampanyalar, Ukrayna otoriteleri gibi görünerek sahte vergi denetimi ve ceza bildirimleri gönderdi. Daha sonraki tuzaklar arasında, Kyiv'deki oteller için su kesintisi bildirimi ve uluslararası bir finans kuruluşundaki çalışanlar için ödeme bildirimleri yer aldı.
Korunma Yöntemleri ve Öneriler
Microsoft, hedef alınabilecek kuruluşların alabileceği bazı önlemleri sıraladı:
- Gönderici adreslerini kontrol edin. Bu kampanyalarda gerçek kuruluşun adı @ işaretinden önce görünmektedir.
- Microsoft Defender tespitleri için 3 zamanlanmış görev adını arayın.
- Gereksiz dış SSH bağlantılarını engelleyin veya sınırlayın.
- Microsoft Defender kullanıyorsanız, nadir, yeni veya güvenilmeyen yürütülebilir dosyaları ve obfuscated scriptleri engelleyen saldırı yüzeyi azaltma kurallarını etkinleştirin.
- iPhone'ları iOS 26.3 veya üzeri bir sürüme güncelleyin.
Sonuç olarak, Star Blizzard'ın bu yeni saldırı yöntemleri, siber güvenlik alanında ciddi bir tehdit oluşturmaya devam ediyor. Kuruluşlar, bu tür saldırılara karşı dikkatli olmalı ve gerekli önlemleri almalıdır.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.