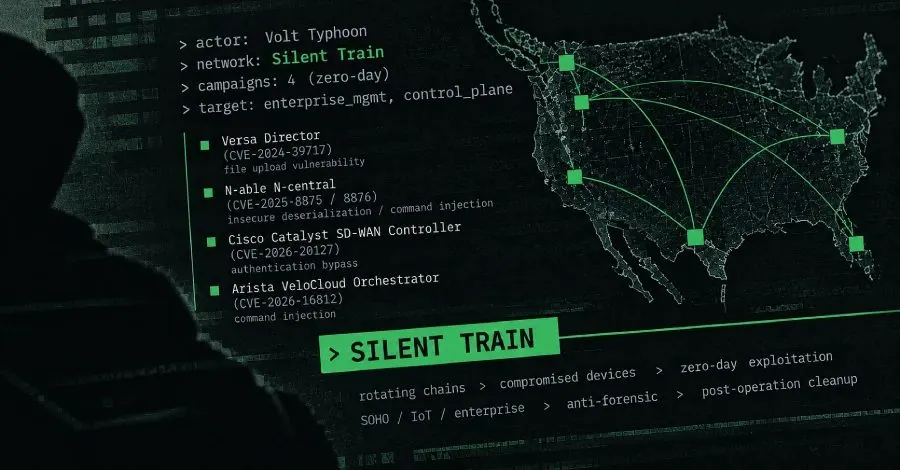
Volt Typhoon, Çin bağlantılı bir siber casusluk grubunun adı olup, Silent Train adı verilen ve şu anda etkisiz hale getirilen gizli erişim ağı ile dört sıfır gün saldırısı gerçekleştirdi. Lumen Technologies Black Lotus Labs tarafından yayımlanan bir rapora göre, Silent Train, tehlikeye atılmış SOHO, IoT ve kurumsal altyapıların döngüsel zincirlerini kullanarak çalışıyor. Bu ağ, tespit ve atıf olasılığını en aza indirmek için anti-forensik teknikler, bölümlenmiş operasyonlar ve operasyon sonrası temizleme yöntemleri uyguluyor.
Silent Train'ın Amaçları
Silent Train'ın ana amacı, kritik saldırı aşamalarını kolaylaştırmak, yani zafiyet istismarını, kimlik bilgilerine erişimi, veri sızdırmayı sağlamak ve kurban ortamlarına devamlı erişim sağlamaktır. Bu faaliyet, iki ana nedenle dikkat çekiyor:
- Hedef Seçimi: Erişim sağlayabilecek kuruluşları hedef alarak, genişletilebilir erişim sunan ağlar veya stratejik programlar üzerinde odaklanıyor.
- Hedef Teknolojiler: Uç nokta yönetim platformları, ağ yönetim sistemleri ve kontrol düzlemi teknolojileri gibi kurumsal ortamda kritik rol oynayan sistemleri hedef alıyor.
Kurbanlar ve Etki Alanı
Yüzlerce kurban, telekomünikasyon sağlayıcıları, hükümet, savunma yüklenicileri, uydu ve kritik iletişim hizmetleri, üniversiteler, IT firmaları ve su, enerji, ulaşım gibi kritik altyapılar dahil olmak üzere çeşitli sektörlerden tespit edildi. Volt Typhoon, kritik altyapı ağlarını hedef alan bir devlet destekli grup olarak biliniyor ve iletişim, enerji ve ulaşım sektörlerinde faaliyet gösteriyor.
Sıfır Gün Saldırıları ve Güvenlik Açıkları
Black Lotus Labs'ın en son bulguları, Silent Train aracılığıyla gerçekleştirilen dört onaylı sıfır gün kampanyasından birinin, Versa Director'da tespit edilen bir dosya yükleme açığı (CVE-2024-39717) ile gerçekleştirildiğini gösteriyor. Diğer üç güvenlik açığı ise şunlardır:
- CVE-2025-8875 ve CVE-2025-8876: N-able N-central'daki güvensiz serileştirme ve komut enjeksiyonu açıkları.
- CVE-2026-20127: Cisco Catalyst SD-WAN Controller'daki kimlik doğrulama atlatma açığı.
- CVE-2026-16812: Arista VeloCloud Orchestrator'daki işletim sistemi komut enjeksiyonu açığı.
Operasyonel Güvenlik ve Altyapı
Silent Train, hızlı döngüsel zincirler kullanarak, talep üzerine sömürülen cihazları hedef alır ve her operasyon sonrası temizleme yaparak güvenliğini artırır. Bu model, Volt Typhoon'un tespit ve atıf olasılıklarını en aza indirmesine olanak tanır. Ayrıca, saldırılar sırasında kullanılan altyapı, geçici ve çeşitli cihaz türlerinden oluşur.
Sonuç olarak, Silent Train, stratejik erişim sağlamak için karmaşık bir yapı oluşturmuş durumda. Bu yapı, Volt Typhoon'un, ABD'deki kritik ağlara sürekli erişim sağlama çabalarının bir parçası olarak dikkat çekiyor. Bu tür saldırılar, özellikle Indo-Pasifik bölgesindeki gerginlikler sırasında savunma ve lojistik operasyonlarını destekleyen kritik ekosistemlere erişim sağlamak için tasarlanmış gibi görünüyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.