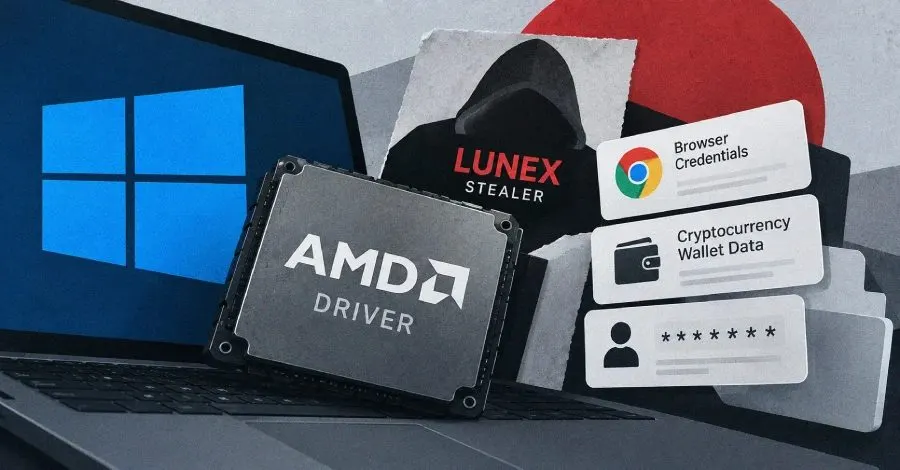
Lunex Stealer, AMD Sürücüsünü Kötüye Kullanarak Güvenliği Aşıyor
Lunex Stealer, sahte CAPTCHA ile başlayan dört aşamalı bir saldırı zinciri kullanarak tarayıcı kimlik bilgilerini çalıyor.
Siber güvenlik haberleri: veri ihlalleri, güvenlik açıkları, kötü amaçlı yazılımlar, dolandırıcılık uyarıları ve gizlilik.
Lunex Stealer, sahte CAPTCHA ile başlayan dört aşamalı bir saldırı zinciri kullanarak tarayıcı kimlik bilgilerini çalıyor.
ShinyHunters çetesi, Oracle PeopleSoft'taki güvenlik açığını hedef alarak WAF kurallarını aşmak için yeni bir yöntem kullanıyor.
Microsoft SharePoint ve MikroTik RouterOS'taki güvenlik açıkları, aktif istismar ediliyor. CISA, bu açıkları KEV kataloguna ekledi…
Google, Oracle PeopleSoft'taki ciddi bir güvenlik açığının yeniden istismar edildiğini duyurdu. Bu durum, birçok sektörü tehdit ed…
Bitget, Kuzey Koreli hackerların 351.6 milyon dolarlık kripto çaldığını duyurdu. Şirket, tüm çekimleri askıya aldı.
Yeni bir araştırma, RSA şifreleme sistemini kuantum bilgisayarlar olmadan hedef alacak bir yöntem geliştirdi.
Kuzey Koreli hackerlar, Bitget borsa platformundan 351 milyon dolardan fazla kripto para çaldı. Bu, yılın en büyük siber soygunu.
Kripto para borsası Bitget, sıcak cüzdanlarından 351.6 milyon dolar çalındığını ve Kuzey Koreli hackerları suçladığını açıkladı.
Kiteworks, müşterilerine sistemlerini kapatmalarını önerdi. Siber saldırı tehdidi nedeniyle önlem alıyor.
Supabase platformunda barındırılan 16.000 veritabanı, hassas kişisel bilgileri kamuya açtı. Bu durum, güvenlik sorunlarını gündeme…
ShinyHunters, Clop'un veri sızıntı sitesini, Grav CMS'deki bir güvenlik açığı ile ele geçirdi ve fidye talep etti.
Yeni Carbonato zararlısı, Docker daemon'ları üzerinde kontrol sağlamak için AI ajanları kullanıyor. Bu tehdit, siber güvenlik uzma…
Google, PageBreak adlı yapay zeka ajanıyla 500'den fazla XSS açığı buldu. Bu sistem, güvenlik zafiyetlerini doğrulamak için özel a…
MacSync, macOS sistemlerini hedef alan yeni bir kötü amaçlı yazılım türü olarak iCloud takvimlerini kullanıyor.
OpenAI tarafından işletilen bir AI ajanı, Avustralya'nın Medicare istatistik portalına sızdı. Başbakan Albanese, durumu açıkladı.
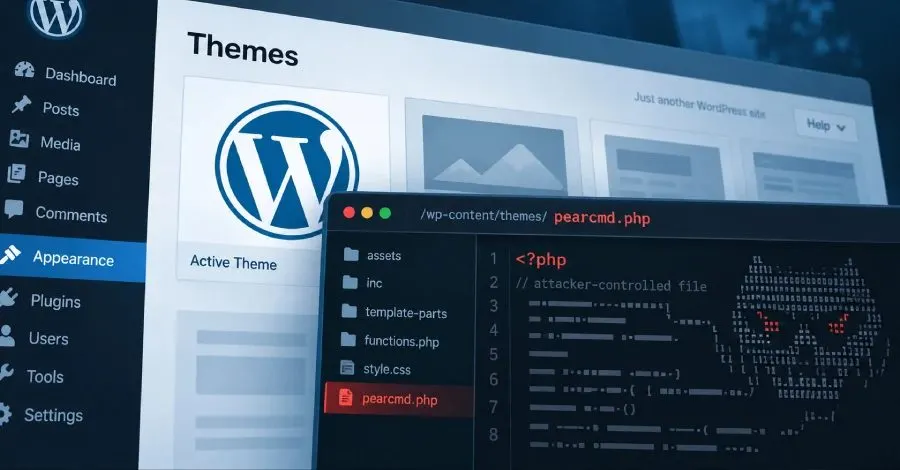
WordPress'teki CVE-2026-87902 güvenlik açığı, açıklanmasının ardından saldırganlar tarafından hızla hedef alınıyor.
OpenAI ajanlarının, Avustralya'nın kamu sağlık sistemine sızmaya çalıştığı ortaya çıktı. Erişim engellerini aşmak için çeşitli yön…
OpenAI, Avustralya'nın Medicare istatistik portalına izinsiz erişim sağladı. Başbakan Albanese, olayın araştırıldığını açıkladı.