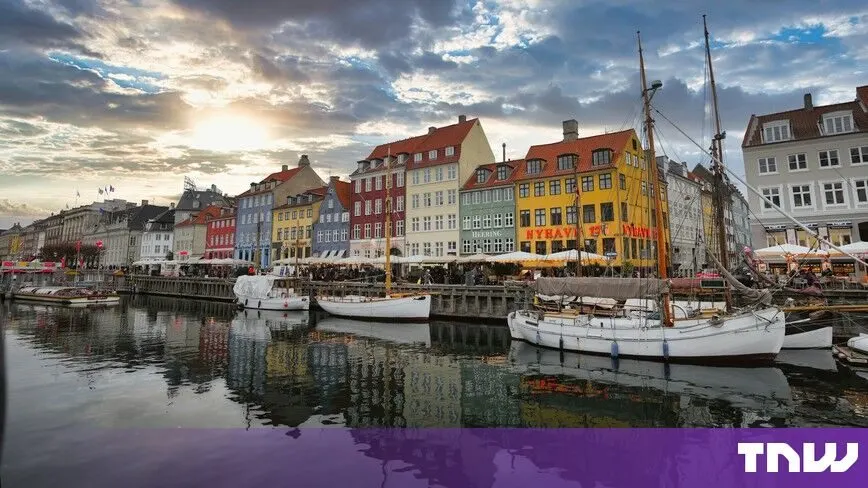
Danimarka'da, Merkez Kişi Kaydı (CPR) üzerinden 8.8 milyon kişinin isim, adres ve kimlik numaralarının izinsiz sorgulandığı ortaya çıktı. Bu ihlal, küçük bir Danimarka şirketinin kayıt sistemine yasal erişimini kötüye kullanması sonucu gerçekleşti. Danimarka'nın dijitalleşme bakanlığı, bu durumu Pazartesi günü kamuoyuna duyurdu. CPR yönetimi, söz konusu şirketin erişimini keserken, polis de olayı araştırmaya başladı.
Danimarka'nın nüfusu yaklaşık 6 milyon iken, CPR'de toplam 11 milyon kayıt bulunuyor. Bu kayıtlar, hayatını kaybeden veya yurtdışına taşınan kişileri de kapsıyor. Bakanlık, ihlalin adı ve adres koruma seçeneğini tercih eden kişileri etkilemediğini belirtti.
Danimarka Bilim, Yüksek Eğitim ve Dijital İşler Bakanı Christina Egelund, olayın son derece ciddi olduğunu ifade etti. Sorgulama işlemleri Eylül ayının on gününde gerçekleşti ve şirketin hesabı üzerinden 14 milyondan fazla CPR sorgulama girişimi yapıldı. Bu sorgulamalardan 8.8 milyonu bir kayıtla sonuçlandı. Olay, CPR yönetiminin şirketten fatura talep etmesiyle ortaya çıktı.
Bakanlık, 2 Ekim akşamı düzensiz etkinliği fark etti ve durumu hafta sonu boyunca inceledi. Ulusal Özel Suçlar Birimi, cumartesi akşamı şirketi ziyaret ederek delil topladı. Henüz kimseyi tanımlayıp suçlamadıklarını belirten Henriette Erbs, diğer ülkelerdeki polisle de irtibat kurduklarını ifade etti.
Danimarka'da, özel şirketler belirli koşullar altında CPR verilerine erişim sağlayabiliyor. Ancak bu erişim, şirketin önceden belirlediği spesifik bir grup insanla sınırlı. Bakanlık, ihlali gerçekleştiren şirketin adını açıklamadı. Egelund, CPR sisteminin güvenliğini gözden geçirmesi için bir inceleme başlattı.
Danimarka'nın sivil güvenlik ajansı başkanı Laila Reenberg, şirketler ve yetkililere CPR numarasının tek başına kimlik kanıtı olarak kabul edilmemesi gerektiğini vurguladı. Eczanelerin yalnızca bu numarayı kabul etmesinin yetersiz olduğunu belirtti. Bu numaranın yetkilendirme, alışveriş veya hassas kişisel bilgilere erişim için kullanılamayacağını ifade etti.
Dijital araştırmacı Jan Kaastrup, CPR sistemini "bozuk" olarak tanımladı ve daha iyi kimlik sistemlerine ihtiyaç duyulduğunu belirtti. Egelund, Danimarkalıları aramalar, e-postalar ve bağlantılara karşı dikkatli olmaları konusunda uyardı ve suçluların bu verileri kimlik avı için kullanabileceğini belirtti. Son olarak, Ağustos ayında ShinyHunters isimli bir grup, RingCentral'dan 1.6 milyon kaydı ele geçirmişti.
Sonuç olarak, Danimarka'daki bu veri ihlali, dijital güvenlik alanında önemli bir tartışma başlatmış durumda. Hükümetin bu olaydan sonra alacağı önlemler ve sistemin güvenliği konusunda yapılacak iyileştirmeler, halkın güvenliği açısından büyük önem taşıyor.
Yorumlar 0
Yorum kurallarıHenüz yorum yok. İlk yorumu siz yapın.