iPhone Kullanıcıları İçin Yeni Tehlike: Hedefteki Siteler
iPhone kullanıcıları, güvenli olduğunu düşündükleri sitelerde bile zararlı saldırılara maruz kalabilirler. Yeni nesil siber saldır…
Saldırı ile ilgili 36 haber. En yeni gelişmeler üstte listelenir.
iPhone kullanıcıları, güvenli olduğunu düşündükleri sitelerde bile zararlı saldırılara maruz kalabilirler. Yeni nesil siber saldır…
Siber saldırganlar, 8 bin internet sitesini hedef alarak iPhone kullanıcılarını casus yazılımlara yönlendiriyor.
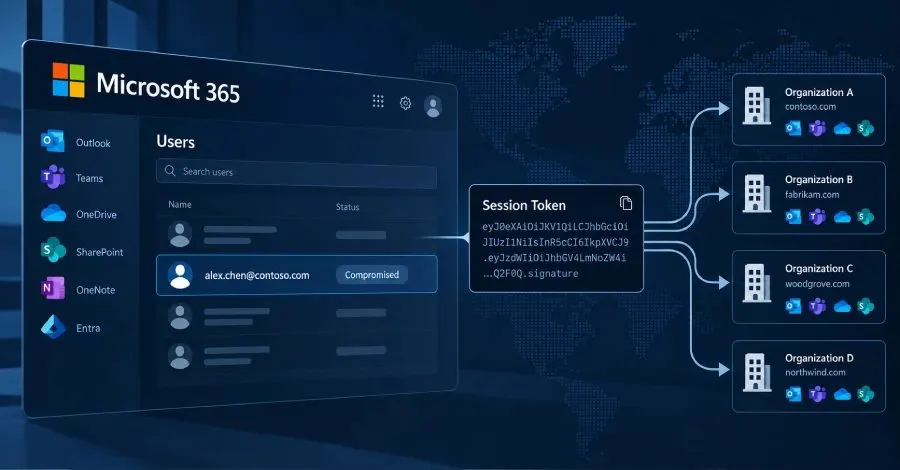
Microsoft 365'te gerçekleşen token replay saldırıları, 79 kuruluşta 97 hesabı tehlikeye attı.
Time4Popcorn uygulamasındaki güvenlik açığı, milyonlarca cihazı uzaktan kod çalıştırma saldırılarına maruz bıraktı.
Capcom, 11,7 milyon hesap bilgisi sızdığına dair açıklama yaptı. Saldırganlar, bazı hesapların şifrelerini değiştirdi.
Çin destekli Storm-0940 grubu, ConnectWise tedarik zincirine yönelik büyük ölçekli bir siber saldırı gerçekleştirdi.
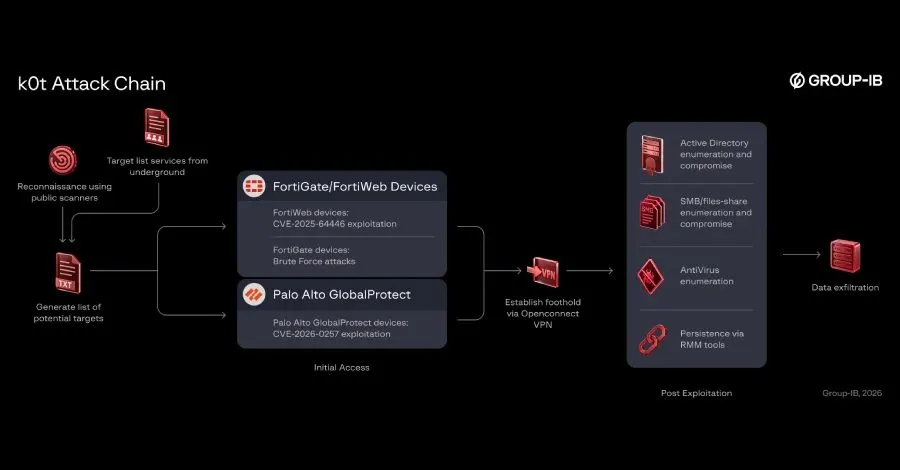
K0t adlı siber suçlu, dünya genelinde birçok kuruluşa ait kimlik bilgilerini ele geçirdi.
Quest Diagnostics, siber saldırı sonucu hasta verilerinin ihlal edildiğini doğruladı. Olayın detayları henüz netleşmedi.
Ransomware operatörlerinin AI destekli yöntemlerle gerçekleştirdiği saldırılar, siber güvenlik tehditlerini artırıyor.
Onamae Desktop Cloud, Japonya'da popüler bir VPS sağlayıcısı, siber saldırıya uğradı ve 26,739 sunucu etkilendi.
GitLab, uzaktan saldırganların kod çalıştırmasına olanak tanıyan yeni bir güvenlik açığı keşfetti.
Sızan sekiz CA sertifikası, saldırganların herhangi bir alanı taklit etmesine olanak tanıyor. Sistem yöneticileri için kritik günc…
Microsoft, Çin destekli bir hacker grubunun ConnectWise Cloud Backup hizmetine AI ajanlarıyla saldırdığını duyurdu.
Railway, siber saldırı sonucu bazı müşteri bilgilerine erişim sağlandığını duyurdu ve tüm kullanıcıların API anahtarlarını yenilem…
PHP'deki güvenlik açıkları, güncellemelerden günler önce siber saldırganlar tarafından istismar edildi.
ConnectWise'in bulut yedekleme hizmetine yapılan siber saldırı sonrası binlerce şirketin verileri tehlikeye girdi.
PHP programlama dilindeki kritik güvenlik açıkları, kamuya duyurulmadan önce istismar edilmeye çalışıldı. Saldırılar hızla yayıldı…
Capcom, 11.7 milyon kullanıcının e-posta adreslerinin sızdırıldığı veri ihlalini doğruladı. Hesap bilgileri ve bazı kişisel verile…
Belarus merkezli hacktivist grup, Rusya'daki bir sağlık kuruluşunun ağında iki yıl boyunca gizlice faaliyet gösterdi.
CISA, SafePay fidye yazılımı grubunun 2024'ten bu yana 600'den fazla kritik altyapı kuruluşunu hedef aldığını açıkladı.
İki yeni güvenlik açığı, internet siteleri için büyük tehdit oluşturuyor ve acil güncellemeler gerektiriyor.
Araştırmacılar, 300'den fazla Tor çıkış relay'inin ele geçirilerek SSH bağlantılarını yönlendirdiğini ortaya çıkardı.
PHP programlama dilindeki kritik güvenlik açıkları, dünya genelinde internet güvenliği ekiplerini alarma geçirdi.
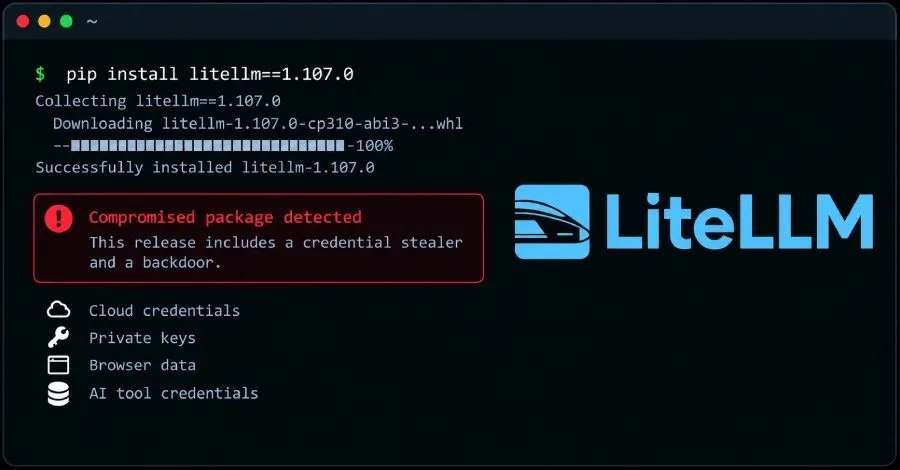
LiteLLM Python paketi, tedarik zinciri saldırısı sonucu kötü amaçlı yazılım içeren bir sürümle tehlikeye girdi.
Rusya bağlantılı APT28 grubu, NATO üyesi ülkelerdeki askeri kuruluşlara siber saldırılar düzenledi.
Bullhorn, siber saldırıyı kontrol altına almak için platformuna erişimi devre dışı bıraktı. Şirket, durumu izole ettiklerini ve hi…
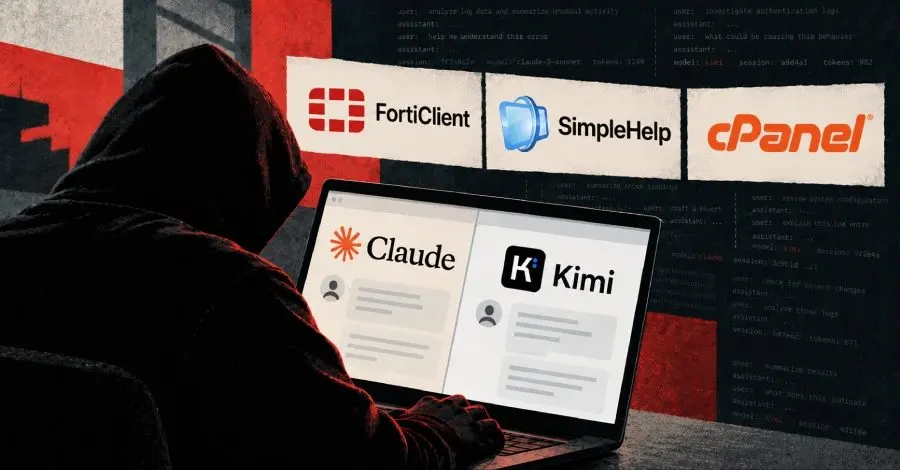
Norforge, 20'den fazla açık kontrol panelinde yapay zeka kullanılarak gerçekleştirilen siber saldırı izleri tespit etti.
OpenCode, yaşanan bir güvenlik açığı nedeniyle kullanıcılarının AI hesaplarında izinsiz harcamalarla karşılaştığını duyurdu.
AOMEI'nin güncelleme sunucuları, kötü amaçlı yazılım yaymak için siber saldırganlar tarafından ele geçirildi. Bu durum, kullanıcıl…
Yeni bir sahte VPN sitesi, kullanıcıların kimlik bilgilerini çalmayı hedefliyor. Güvenlik uzmanları dikkatli olunması gerektiğini …
F5, NGINX web sunucusundaki kritik güvenlik açıklarını kapatmak için acil yamalar yayımladı. Saldırganlar bu açıkları kullanarak k…
OpenCode, bazı kullanıcıların API anahtarlarının bir güvenlik ihlali sonucu ifşa edildiğini bildirdi.
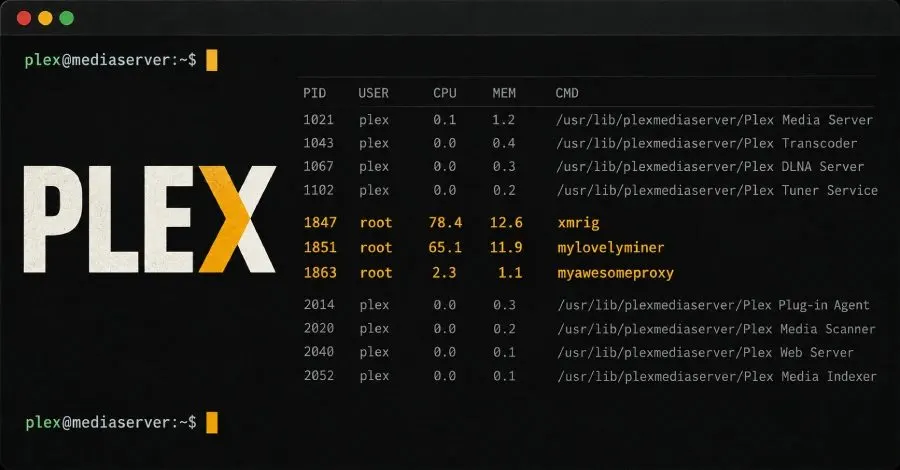
Plex Media Server'deki Plex2Shell açıkları, kripto madencilik ve geri proxy yazılımları için kötüye kullanılıyor. Kullanıcıların g…
SiteGuard WAF'deki kritik zafiyet, hackerların sistem yetkileriyle komut çalıştırmasına neden oluyor. Güncelleme şart!
ConnectWise, kötü niyetli erişim nedeniyle Microsoft 365 kiracılarını etkileyen bir saldırı yaşadı. Kullanıcı verileri tehlikede.
Drupal, uzaktan kod yürütme (RCE) açıklarını kapatarak yöneticileri güncellemeleri uygulamaya çağırdı.