CVE-2026-97631: UEFI Firmware Açığı Sunucuları Tehdit Ediyor
CVE-2026-97631 kodu, dünya genelindeki sunucular için ciddi bir UEFI firmware açığına işaret ediyor.
tehdit ile ilgili 36 haber. En yeni gelişmeler üstte listelenir.
CVE-2026-97631 kodu, dünya genelindeki sunucular için ciddi bir UEFI firmware açığına işaret ediyor.
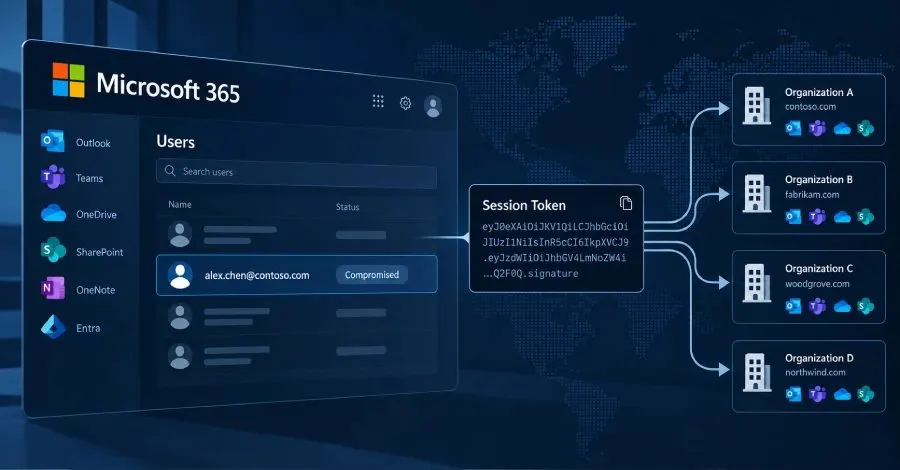
Microsoft 365'te gerçekleşen token replay saldırıları, 79 kuruluşta 97 hesabı tehlikeye attı.
PHP2Shell adı verilen iki kritik güvenlik açığı, interneti tehdit etti ve dünya genelinde sistemlerin güncellenmesine neden oldu.
Time4Popcorn uygulamasındaki güvenlik açığı, milyonlarca cihazı uzaktan kod çalıştırma saldırılarına maruz bıraktı.
PHP programlama dilindeki iki kritik güvenlik açığı için yamalar bugün yayınlanacak. Web siteleri için acil önlem çağrısı yapıldı.
PHP programlama dilindeki kritik güvenlik açıkları, dünya genelinde internet güvenliği ekiplerini alarma geçirdi.
Kaspersky, kablosuz barkod okuyucularda tespit edilen güvenlik açığının depo ve perakende sektöründe ciddi tehdit oluşturduğunu aç…
Dünya genelinde güvenlik uzmanları, zayıf TLS sertifikalarının keşfiyle alarma geçti. Bu durum, birçok web sitesi için tehdit oluş…
Yapay zeka klonları, oyun geliştiricileri için büyük bir tehdit haline geldi. Digital Sun, ReVamp oyununu korumak için önlemler al…
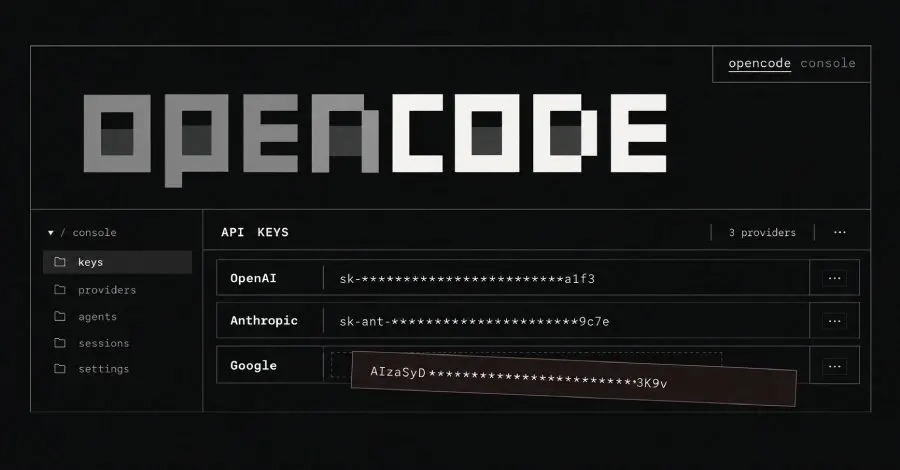
OpenCode Console'daki bir ihlal, OpenAI, Anthropic ve Google API anahtarlarının tehlikeye girmesine yol açmış olabilir.
Yeni bir sahte VPN sitesi, kullanıcıların kimlik bilgilerini çalmayı hedefliyor. Güvenlik uzmanları dikkatli olunması gerektiğini …
ConnectWise, kötü niyetli erişim nedeniyle Microsoft 365 kiracılarını etkileyen bir saldırı yaşadı. Kullanıcı verileri tehlikede.
Araştırmacılar, yalnızca reklam göstererek casus yazılım bulaştıran bir ağı tespit etti. Bu durum, kullanıcıların güvenliğini tehd…
Collabora Online uygulamasındaki kritik bir açık, Nextcloud sunucularını hedef alan siber saldırılara yol açıyor. Yönetici raporla…
GhostAction kampanyası, 30.000'den fazla GitHub deposunu hedef alarak 1.900 kullanıcının hesabını ele geçirdi.
Bu hafta siber güvenlik alanında dikkat çeken olaylar arasında yeni malware türleri ve siber saldırılar yer alıyor.
Linux çekirdeğinde bulunan kritik PwnEscape açığı, sanal makinelerin ana bilgisayar belleğine erişmesine olanak tanıyor.
Ghostscript'teki kritik güvenlik açığı, özel hazırlanmış PDF dosyaları aracılığıyla uzaktan kod çalıştırılmasına olanak tanıyor.
OpenAI, ofislerinde tespit edilen gizli kayıt cihazıyla ilgili güvenlik ihlali yaşadı. Olayın ardından FBI'a bildirildi.
Microsoft CEO'su Satya Nadella, yapay zeka modellerinin risklerini ve şeffaflık ihtiyacını vurguladı.
Ninja Forms ve WPC Product Bundles eklentilerindeki XSS açıkları, WordPress sitelerini tehlikeye atıyor.
Amazon, veri merkezi karşıtlarının eylemlerinin ABD ekonomisine zarar verebileceği konusunda uyarıda bulundu.
Warlock fidye yazılımı grubu, SharePoint açıklarını kullanarak su, telekom operatörleri ve devlet kurumlarını hedef aldı.
Dell, Container Storage Modules'deki kritik güvenlik açıklarını kapatan güncellemeler yayınladı. Bu açıklar, sistemlere yetkisiz e…
Star Blizzard, sahte etkinlik davetleriyle 100'den fazla kuruluşu hedef alarak arka kapı yazılımı yaydı. Microsoft'un raporuna gör…
Cloudflare, Containers ve Sandboxes hizmetindeki bir güvenlik açığını düzeltti. Bu açık, diğer müşterilerin verilerine erişim sağl…
Bill Gates, yapay zekanın insanlık için oluşturduğu riskleri ve düzenleme gerekliliğini vurguladı.
Kiteworks, müşterilerine sistemlerini kapatmalarını önerdi. Siber saldırı tehdidi nedeniyle önlem alıyor.
Microsoft, AI destekli bir dolandırıcılık platformunu etkisiz hale getirerek 12.000 hesabı koruma altına aldı.
cPanel'deki yeni bir güvenlik açığı, kullanıcıların sunucu üzerinde tam kontrol sağlamasına olanak tanıyor. Acil güncelleme öneril…
MemTensor paketleri, npm ve PyPI üzerinde sckit adlı kötü amaçlı yazılımı dağıtmak için tehlikeye atıldı. Kullanıcı verileri hedef…
EvilTokens platformu, 12,000'den fazla Microsoft hesabını etkileyerek siber suçlulara hizmet veriyordu. Microsoft, bu tehdidi etki…
Yeni araştırma, binlerce ABD su sağlayıcısının şifre hırsızlığına maruz kaldığını ortaya koydu.
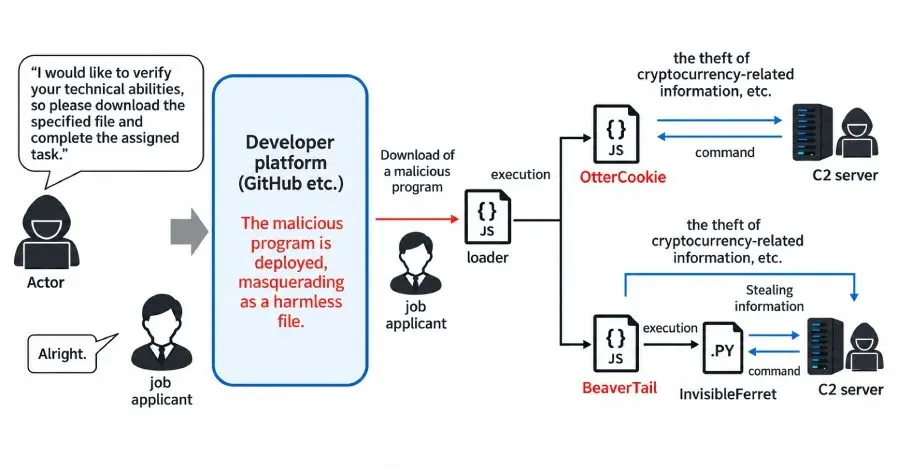
Kuzey Koreli siber saldırganlar, Contagious Interview kampanyasıyla 30,000 cihazı ele geçirip 10.71 milyon dolar değerinde kripto …
Kuzey Koreli WaterPlum hacker grubu, 30.000'den fazla cihazı ele geçirerek 10.7 milyon dolarlık kripto para çaldı.
Brezilya'da bir çiftçi, ChatGPT ile yaptığı konuşmalarda oğlunu öldürmekten bahsetmesi üzerine tutuklandı.